
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (34)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (72)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Hlavní partner sekce
Partneři sekce
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu

IT SYSTEMS 10/2026 , IT Security


Útočníci vaše data sbírají už teď
Příprava na postkvantovou éru ale nezačíná u šifrování
Anton Arapov
 Slyšíme to ze všech stran už roky. Kvantové počítače dříve nebo později prolomí dnešní šifrování a dostanou se k citlivým datům po celém světě. Jenže nikdo přesně neví, kdy ten den přijde. Regulátoři ho přesto už datovali. Evropská unie chce podle koordinačního plánu z června 2025 převést kritické systémy na postkvantovou kryptografii do roku 2030 a zbytek do roku 2035. Manažeři firem zatím vyčkávají, protože nechtějí platit za obranu proti hypotetické hrozbě. Hackeři ale uvažují úplně jinak. Vaše data mohou sbírat už dnes. Prostě si počkají. Až kvantová technologie dospěje, všechny nahrané vládní dokumenty, obchodní tajemství nebo bankovní záznamy zpětně rozlousknou, ať to bude za pět nebo za patnáct let.
Tato vyčkávací taktika útočníků otáčí ochranu dat zcela naruby. Zloději si zkrátka odnesou zamčený trezor s vašimi daty a v klidu počkají, až jim k němu kvantové počítače za pár let vyrobí univerzální klíč. Celá debata o kybernetické obraně se tak smrskne na jedinou proměnnou a tou je čas. Záleží čistě na tom, jak dlouho potřebujete konkrétní informace udržet v tajnosti. Běžné firemní e-maily ztratí hodnotu za pár dní, takže nad nimi můžete s klidem mávnout rukou. Pokud ale spravujete zdravotní záznamy, zdrojové kódy nebo státní tajemství, potřebujete je chránit desítky let dopředu. Data, která už někdo stáhl, nezachráníte. Můžete ale zastavit přítok. A právě tady musíte začít jednat okamžitě. Jak tedy z téhle pasti ven a kde vlastně s úpravou systémů začít?
Data, která už někdo stáhl, nezachráníte. Můžete ale zastavit přítok. A právě tady musíte začít jednat okamžitě.
Slepé místo firemních databází
Většina firem dnes na toto riziko zareaguje nejjednodušším možným způsobem. Stáhnou si novou verzi šifrovací knihovny a myslí si, že jsou v bezpečí. Je pravda, že kód pro nové šifrování už reálně existuje a můžete ho hned začít používat. Například aktuální LTS verze OpenSSL 3.5 tyto nové algoritmy jako ML-KEM nebo ML-DSA obsahuje.
Právě tahle jednoduchost ale vytváří nebezpečnou iluzi. Aktualizace softwaru totiž sama o sobě problém nevyřeší. My vývojářům dodáváme pouze stavební kameny, ne hotový dům. To, jestli jsou jejich data v bezpečí, závisí na tom, co z nich nakonec postaví.
Skutečný háček totiž leží v samotných aplikacích a programech, které šifrování využívají. Každý softwarový systém zachází s bezpečností podle vlastních pravidel. Když vývojář aktualizuje knihovnu na novou verzi, systém sice běží dál, ale aplikace bez dalších úprav často pokračuje v používání starých algoritmů. Firmy navíc běžně využívají systémy od externích dodavatelů, do jejichž kryptografických závislostí vůbec nevidí. Sama aktualizace knihovny tak ke kvantové připravenosti nestačí.
Úplně na začátku si proto musíte udělat pořádek v tom, co vlastně provozujete. Zní to jako naprostá samozřejmost, ale většina firem tenhle krok přeskočí. Přitom potřebujete do detailu zmapovat, kde všude šifrujete, na čem aplikace stojí a co do nich přidali vaši dodavatelé. Dokud tyhle odpovědi neznáte, vůbec nezjistíte, kolik času a peněz vás celá změna bude stát.
Sama aktualizace šifrovací knihovny ke kvantové připravenosti nestačí.
Nová matematika staré systémy zpomalí
Nové algoritmy počítají úplně jinak než ty současné. Vytvářejí mnohem větší šifrovací klíče i digitální podpisy, mají odlišné nároky na výpočetní výkon a v provozu se chovají odlišně. Dnešní firemní sítě na takovou zátěž nikdo nestavěl. Starší komunikační protokoly a síťové prvky s takovým objemem dat jednoduše nepočítaly.
Když do deset let staré sítě pošlete klíč, který je najednou několikanásobně větší, riskujete problémy. Spojení se nemusí navázat vůbec, nebo se při každém navazování citelně zpomalí. Každý krok si proto musíte pečlivě otestovat přímo ve vašem provozu. Některé firmy raději volí přechodné, hybridní řešení. Nechají běžet staré a ověřené šifrování a to nové k němu přidají jako bezpečnostní pojistku.
Když do deset let staré sítě pošlete klíč, který je najednou několikanásobně větší, riskujete problémy.
Schopnost rychle reagovat na změnu
Vývojáři po desítky let schovávali šifrování hluboko do základů systémů. Změnit dnes jediný řádek kódu v těchto základech bolí, protože nikdo nepočítal s tím, že to budeme muset udělat tak rychle a plošně. Přechod na nové šifrování tuto letitou slabinu odhaluje v plné nahotě.
Skutečné bezpečí znamená, že svůj kód dokonale znáte a umíte ho kdykoli bezpečně upravit. Odborně se tomu říká kryptografická agilita, ale v praxi jde zkrátka o to mít nad vlastním systémem absolutní přehled. Poznáte to jednoduše: dokážete do týdne říct, kde všude šifrujete a čím, a výměnu algoritmu máte vyzkoušenou nanečisto. Tato schopnost se vám navíc vyplatí i ve chvíli, kdy o kvantové počítače vůbec nejde.
Až se příště objeví nová bezpečnostní díra v běžném standardu, nebudete panikařit. Zastaralý kód vyměníte rutinně a bez výpadků pro koncové uživatele. Kdo zvládne měnit kód s chladnou hlavou a v klidu, získá pro svůj byznys obrovskou výhodu.
Skutečné bezpečí znamená, že svůj kód dokonale znáte a umíte ho kdykoli bezpečně upravit.
Osobně si myslím, že se teď všichni budeme dlouho učit za pochodu. Lidé, kteří kryptografii vyvíjejí, a firmy, které ji reálně nasazují, si spolu musí začít otevřeně povídat. Ochrana soukromí na internetu patří všem, ne jen velkým hráčům s obřími rozpočty. V OpenSSL proto vyvíjíme otevřený software, ke kterému má bezplatný přístup každý. A je pro nás klíčové neustále sdílet reálné zkušenosti z praxe a mluvit i o slepých uličkách. Chceme slyšet i ty méně příjemné příběhy o tom, kde náš kód vývojářům zkomplikoval život. Jen ze skutečných chyb totiž jako komunita postavíme lepší software. Bezpečnost celého internetu nakonec vždycky leží na lidech z masa a kostí, kteří ten kód po nocích píšou a udržují.
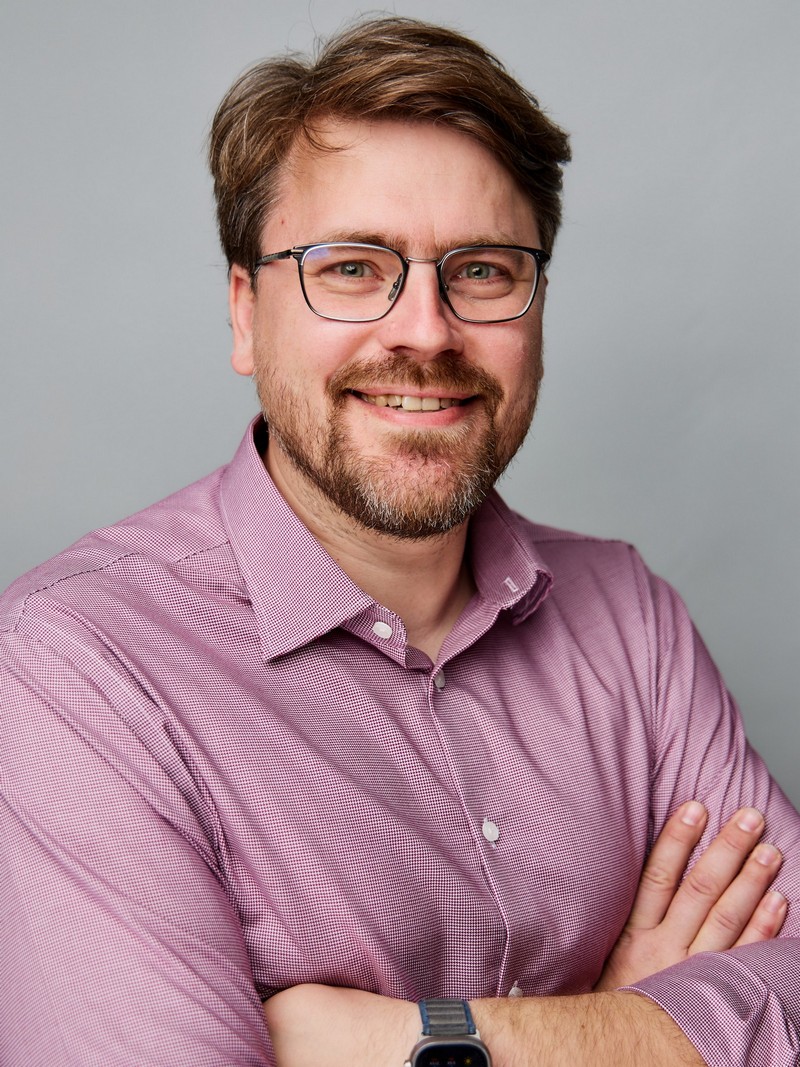 |
Anton Arapov Autor článku je provozní ředitel ve společnosti OpenSSL Corporation. |
Chcete získat časopis IT Systems s tímto a mnoha dalšími články z oblasti informačních systémů a řízení podnikové informatiky? Objednejte si předplatné nebo konkrétní vydání časopisu IT Systems z našeho archivu.