
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (31)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (77)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Hlavní partner sekce
Partneři sekce
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu

IT Security


„Hesla už nedávají smysl, je čas je nahradit…“
říká Martin Rakušan, bezpečnostní expert společnosti ProID
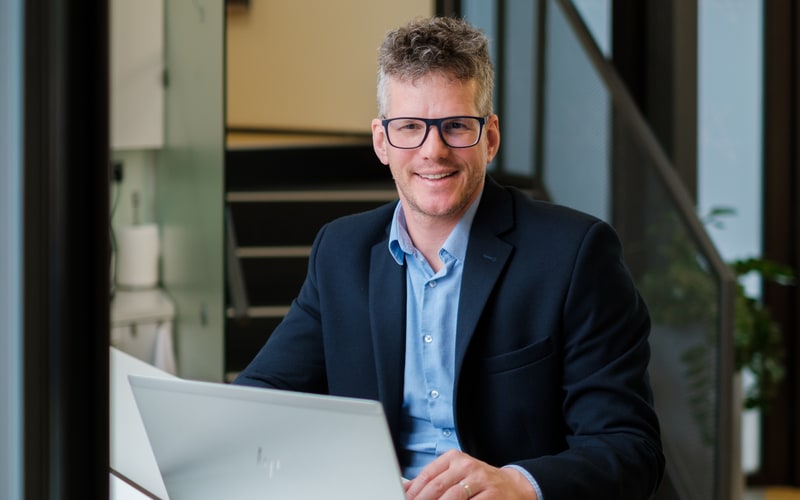 S Martinem Rakušanem, bezpečnostním expertem společnosti ProID, jsme si povídali o moderním řešení přístupů do firemních systémů i prostor.
Jaký je aktuální stav v souvislosti s ochranou přístupů do systémů organizací?
Hesla už dnes prostě nefungují. Není možné po lidech chtít, aby si pamatovali dvanácti znakové kombinace pro každý systém a ještě je každého půl roku měnili. Výsledkem je chaos a frustrace zaměstnanců. My se místo toho zaměřujeme na to, aby bezpečnost byla zároveň komfortní.
Takže ideálně bez hesel?
Přesně tak. Směřujeme k tzv. passwordless přístupu. To znamená, že uživatel nepotřebuje nic zadávat — jen ověřit svou identitu. Pomocí mobilu, čipové karty, biometrie nebo kombinací těchto prvků. Klíčové je, aby autentizace byla vícefaktorová, tedy založená na tom, kdo jste (např. otisk), co máte (mobil nebo kartu) a co víte (např. PIN, pokud je třeba).
Hodně se mluví o mobilních telefonech. Je to opravdu ideální řešení?
Mobil je velmi silný nástroj – osobní, výkonný, neustále po ruce. Lze ho využít nejen pro přihlášení do firemních aplikací, ale i pro elektronický podpis nebo fyzický vstup do budov. V tom má obrovskou výhodu. Ale nehodí se pro každého.
Kdy tedy mobil nestačí?
Například ve výrobních podnicích, kde pracovníci nemají služební telefon a nechtějí používat soukromý. Tam je mobilní řešení nepraktické. V takových případech nastupuje čipová karta — univerzální a osvědčený nástroj. Kromě identity slouží i jako vstupní průkaz nebo nosič certifikátu pro elektronický podpis.

Jaké jsou hlavní výhody čipových karet oproti jiným metodám, třeba USB tokenům?
Za prvé – čipová karta je fyzický důkaz identity, může být i vizuálně personalizovaná jako průkaz. Za druhé – má bezkontaktní funkce, což znamená, že s ní otevřete dveře, ovládáte zařízení nebo se přihlašujete pouhým přiložením. To USB token nedokáže. Karta je ideální pro kombinaci fyzické i digitální bezpečnosti.
Je zavedení MFA ve firmě složité?
Technicky to dnes není problém. My dokážeme zavést MFA napříč celou firmou v rámci dnů — od e-mailu a VPN přes přihlášení do ERP až po vstupní systémy. Co ale firmy musí udělat, je rozhodnout se. Přestat spoléhat na hesla a přijmout, že bezpečnost a komfort se nemusí vylučovat.
Takže ideální model je kombinace podle typu uživatele?
Přesně. Mobil pro kancelářské profese, které pracují na dálku nebo často cestují. Karta pro výrobní nebo technický personál. Důležité je, aby přístup nebyl závislý na heslech, ale na silné, uživatelsky přívětivé autentizaci. Firmám to přinese vyšší bezpečnost, lepší uživatelskou zkušenost i nižší náklady na IT podporu.
Vidíte v tom skutečný trend?
Jednoznačně. Firmy, které MFA zavedou včas, získají nejen náskok v ochraně dat, ale i v produktivitě. Už dnes vidíme, že firmy s bezheslovými přístupy mají méně incidentů a spokojenější zaměstnance. Je to správná cesta.
Chcete získat časopis IT Systems s tímto a mnoha dalšími články z oblasti informačních systémů a řízení podnikové informatiky? Objednejte si předplatné nebo konkrétní vydání časopisu IT Systems z našeho archivu.
Časopis IT Systems / Odborná příloha
Archiv časopisu IT Systems

 Oborové a tematické přílohy

 Kalendář akcí
Formulář pro přidání akce
 říjen - 2026  | ||||||
| Po | Út | St | Čt | Pá | So | Ne |
| 1 | 2 | 3 | 4 | |||
| 5 | 6 | 7 | 8 | 9 | 10 | 11 |
| 12 | 13 | 14 | 15 | 16 | 17 | 18 |
| 19 | 20 | 21 | 22 | 23 | 24 | 25 |
| 26 | 27 | 28 | 29 | 30 | 31 | 1 |
| 2 | 3 | 4 | 5 | 6 | 7 | 8 |
IT Systems podporuje
| 20.10. | Bezpečnosť a dostupnosť dát |
| 10.11. | Umělá inteligence v IT infrastruktuře |
Formulář pro přidání akce


