
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu

Veřejná Wi-Fi na dovolené už dnes není zásadním rizikem, pozor si dávejte na něco jiného
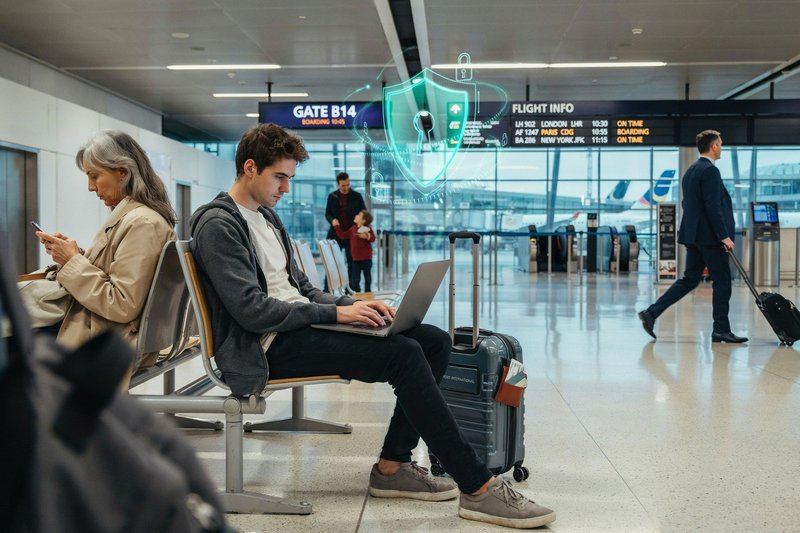
 Letní dovolené jsou v plném proudu a miliony lidí se na letištích, v hotelech, kempech nebo kavárnách připojují k veřejným Wi-Fi sítím. Ještě před několika lety odborníci doporučovali podobným sítím se raději vyhnout, ale dnes už samotné připojení k veřejné Wi-Fi není zdaleka tak rizikové jako dříve. Díky modernímu šifrování internetové komunikace a lepšímu zabezpečení zařízení je komunikace přes Wi-Fi méně zranitelná, a proto se také změnil způsob, jakým dnes kyberzločinci útočí. Největším nebezpečím už není odposlech dat, ale falešné přihlašovací stránky nebo přímo falešné Wi-Fi sítě, které se vydávají za ty oficiální.


Internet je dnes výrazně bezpečnější než před deseti lety
Zásadní změnou posledních let je rozšíření šifrovaného připojení HTTPS. Díky němu je většina komunikace mezi uživatelem a webovou stránkou zašifrovaná, takže útočník připojený ke stejné síti už nemůže jednoduše číst přihlašovací údaje nebo obsah komunikace, jak tomu bylo ještě kolem roku 2010.
„Vyšší úroveň ochrany dnes nabízejí také samotná zařízení. Moderní operační systémy upozorňují na podezřelé certifikáty nebo pokusy o podvržení zabezpečených webových stránek. Vlastní šifrování navíc využívá většina bankovních aplikací, e-mailových služeb i komunikačních platforem, jako jsou WhatsApp nebo Signal,“ říká Ondřej Ševeček z Počítačové školy GOPAS.
Kyberzločinci dnes sázejí hlavně na lidskou nepozornost
Přestože jsou veřejné Wi-Fi sítě bezpečnější než dříve, riziko nezmizelo. Jen se přesunulo jinam. Útočníci dnes mnohem častěji vytvářejí falešné bezdrátové sítě, které mají téměř stejný název jako oficiální letištní nebo hotelová Wi-Fi. Uživatel se pak domnívá, že se připojuje ke správné síti, ve skutečnosti ale komunikuje přes zařízení útočníka.
„Stejným způsobem fungují i podvržené přihlašovací stránky. Místo běžného potvrzení podmínek používání internetu může uživatel narazit na stránku, která po něm požaduje e-mail, heslo nebo jiné citlivé údaje. Pokud je zadá, předá je přímo útočníkovi,“ říká Michal Černý ze společnosti Audiopro.
Útočníkům pomáhá AI
S nástupem generativní umělé inteligence jsou navíc falešné přihlašovací stránky i podvodné výzvy graficky i jazykově mnohem věrohodnější než dříve. Právě proto je dnes pro běžného uživatele stále obtížnější podvod rozpoznat.
„Přibývá také útoků využívajících QR kódy. Útočníci je mohou přelepit vlastní verzí, která uživatele přesměruje na podvrženou přihlašovací stránku nebo falešný rezervační formulář. Proto se vyplatí zpozornět pokaždé, když QR kód požaduje přihlášení nebo zadání platebních údajů,“ upozorňuje Ondřej Ševeček.
Generativní umělá inteligence navíc umožňuje útočníkům připravovat podvodné stránky nebo zprávy během několika minut a přizpůsobovat je konkrétní destinaci, hotelu nebo letišti. Podvody proto působí mnohem důvěryhodněji než dříve a často obsahují bezchybnou češtinu i věrohodnou grafiku.
VPN už není nutností při každém připojení
Dříve platilo jednoduché pravidlo, že na veřejné Wi-Fi by měl člověk vždy používat VPN. Dnes už odborníci podobná doporučení formulují opatrněji. „Pokud uživatel pouze čte zprávy, plánuje cestu, používá mapy nebo sociální sítě na aktualizovaném zařízení, není VPN ve většině případů nezbytná. Jiná situace nastává při práci s citlivými daty. Pokud se člověk připojuje do firemních systémů, pracuje s důvěrnými dokumenty nebo provádí finanční transakce, zůstává VPN nebo využití mobilních dat bezpečnější variantou“ říká Ondřej Ševeček.
Opatrnost se stále vyplatí
„Přestože technologie výrazně pokročily, několik jednoduchých pravidel zůstává stále aktuálních. Uživatelé by se měli připojovat pouze k oficiálním Wi-Fi sítím, jejichž název si ověří například na informační tabuli nebo u personálu. Důležité je také pravidelně aktualizovat operační systém, používat dvoufázové ověření a mít vypnuté sdílení souborů, pokud není potřeba,“ dodává Michal Černý.
 říjen - 2026  | ||||||
| Po | Út | St | Čt | Pá | So | Ne |
| 1 | 2 | 3 | 4 | |||
| 5 | 6 | 7 | 8 | 9 | 10 | 11 |
| 12 | 13 | 14 | 15 | 16 | 17 | 18 |
| 19 | 20 | 21 | 22 | 23 | 24 | 25 |
| 26 | 27 | 28 | 29 | 30 | 31 | 1 |
| 2 | 3 | 4 | 5 | 6 | 7 | 8 |
IT Systems podporuje
| 4.11. | AI a kyberbezpečnost v PLM: synergie nebo riziko? |
| 10.11. | Umělá inteligence v IT infrastruktuře |
| 11.11. | Webinář - Tělo na tělo aneb Multibody pod lupou II |
Formulář pro přidání akce


Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce