
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (41)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (34)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (72)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Hackeři jsou stále rychlejší, a proto je třeba zrychlit i záplatování zranitelností
 Společnost GFI Software vydala varování před prudce rostoucím počtem zranitelností softwaru. Podle aktuálních údajů z katalogu zjištěných zranitelností CVE bylo v loňském roce zjištěno rekordních 40 297 zranitelností, tedy o 39 % více než v roce 2023. Nepříjemným faktem navíc je, že se průměrná doba mezi oznámením a zneužitím zranitelností zkrátila na pouhých 5 dní, což IT administrátorům dává ještě méně času na záplatování softwaru.


Zatímco v roce 2023 se objevilo celkem 29 066 zranitelností, vloni došlo k doslova skokovému nárůstu na 40 297 zranitelností. K výrobcům s největším počtem zranitelností se vloni zařadili Linux, Microsoft, Google, Adobe a Apple, nejohroženějším softwarem zůstávají operační systémy.
Vývoj počtu zranitelností a rychlosti jejich zneužití jasně ukazují na urgentní potřebu automatizovaných nástrojů či služeb skenování zranitelností a patch managementu.
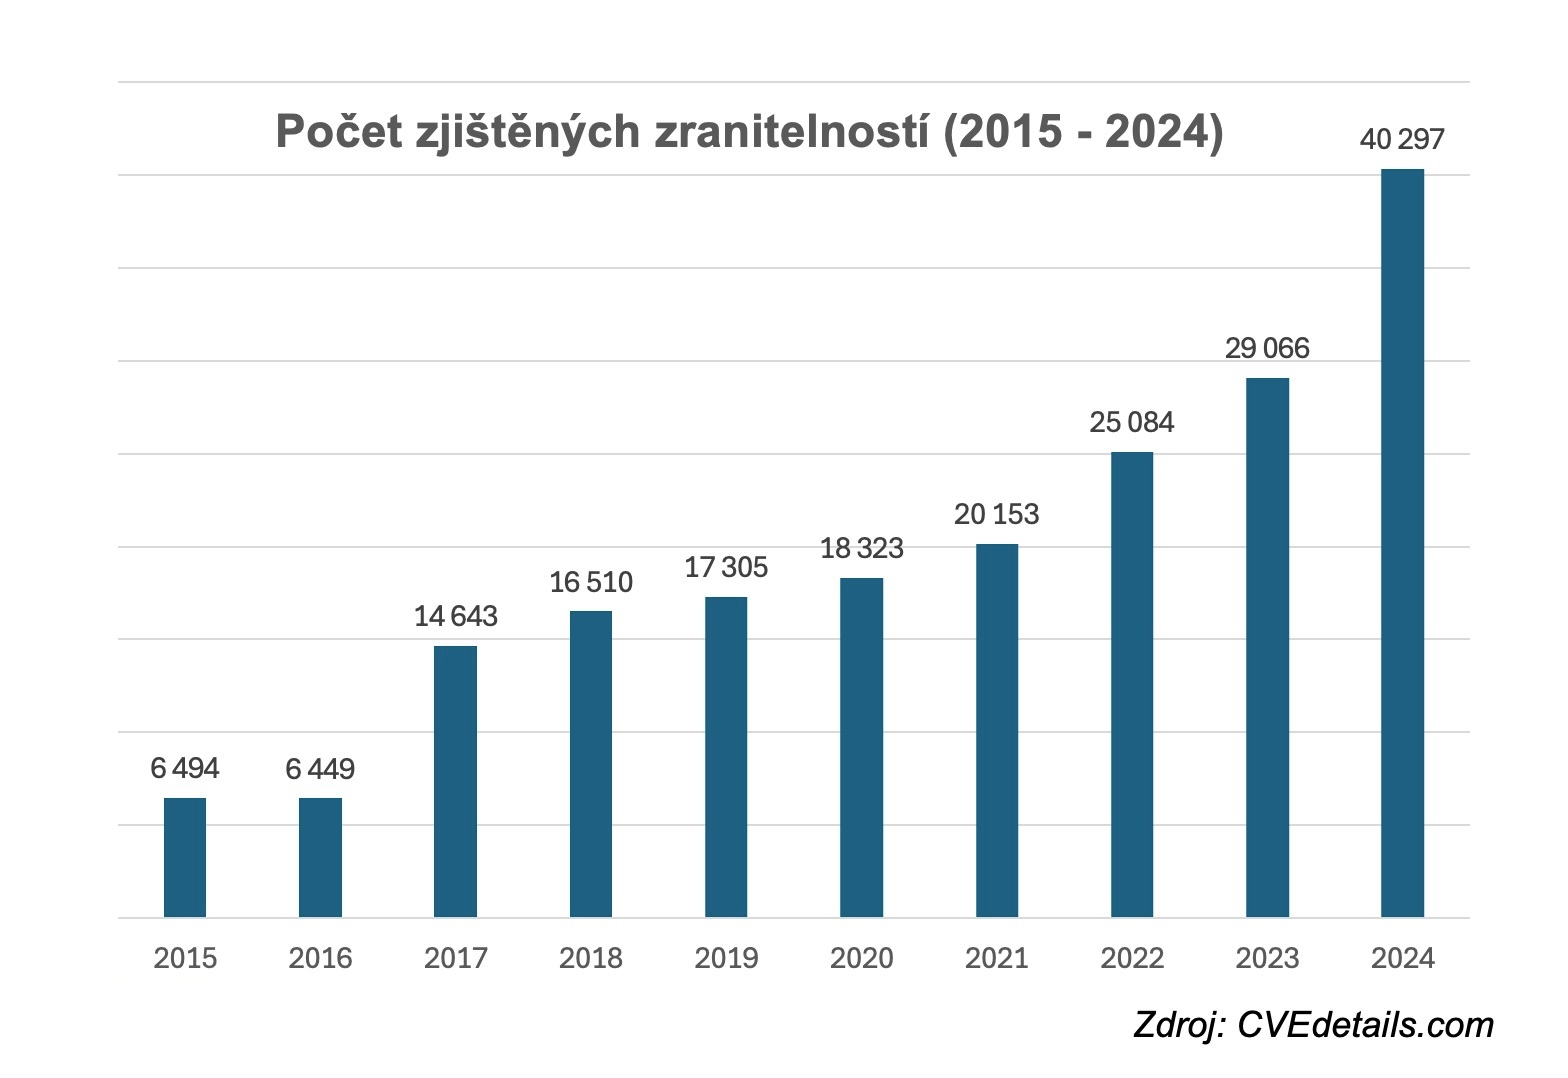
Z loňských statistik katalogu CVE vyplývá:
- Softwarovým výrobcem s největším počtem zranitelností se vloni stal Linux se 3 461 zjištěnými zranitelnostmi, další místa obsadili Microsoft (1 125), Google (789), Adobe (760) a Apple (595).
- Z operačních systémů pak vedle systému Linux Kernel bylo nejvíce zranitelností zjištěno ve Windows, macOS, Android a Apple iOS.
- Z aplikací bylo nejvíce zranitelností odhaleno v Adobe Experience Manager, Google Chrome a Mozilla Firefox.
 „Loňský dramatický nárůst počtu zranitelností ukazuje, že i přes veškeré úsilí softwarových vývojářů tu s námi tyto nedokonalosti a s tím spojené bezpečnostní mezery budou stále,“ řekl Ondřej Šabata, Sales Engineer řešení GFI Software ve společnosti ZEBRA SYSTEMS. „Pokud chceme eliminovat bezpečnostní rizika softwarových zranitelností, musíme mít aktuální přehled o využívaném softwaru a zařízeních ve firemních sítích, provádět pravidelné skenování a zavést automatizovaný patch management, který dokáže účinně čelit stále kratším intervalům mezi vznikem a zneužitím zranitelnosti.“
Časopis IT Systems / Odborná příloha
Kalendář akcí




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce