
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (34)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (72)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu

Aktuality -> Komunikace a sítě - 30. 10. 2020
Znáte mobilní bezpečnostní hrozby SMishing a Vishing?
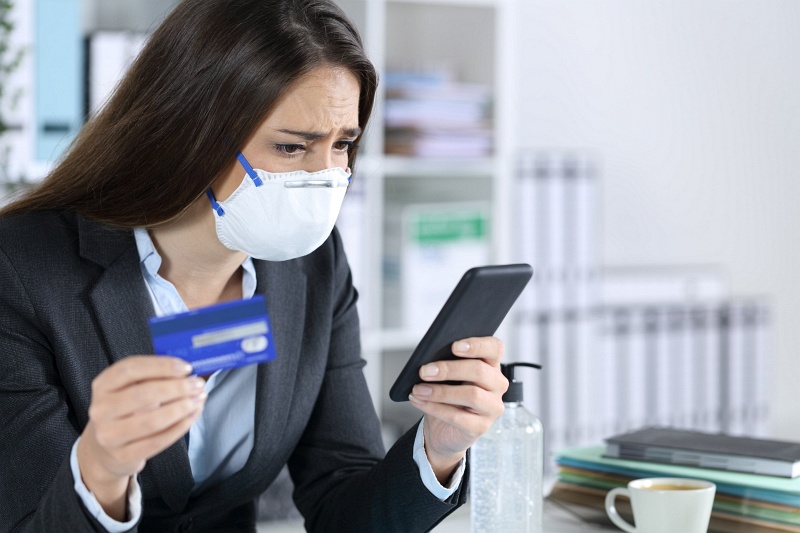 Nedávno zveřejněná rozsáhlá zpráva Evropského policejního úřadu (Europolu) o internetové kriminalitě potvrzuje, že globální pandemii Covid-19 intenzivně zneužívají kybernetičtí zločinci. Je proto důležité se vyznat v nástrojích, které hackeři nejnověji využívají, a vědět, před čím se chránit.


Kyberzločinci v době globální pandemie Covid-19 pokračují v osvědčených tricích, jako je ransomware, ale zároveň své taktiky přizpůsobují novým příležitostem. Šíří tedy nejen vyděračské viry, ale roste například i klonování SIM karet a další útoky na mobilní telefony.
SMS + phishing = SMishing
Od e-mailů se zájem útočníků přesouvá k mobilním telefonům, takže roste počet útoků prostřednictvím podvodných SMS zpráv. Lidé jsou dnes běžně zvyklí používat potvrzovací SMS pro přihlašování do citlivých systémů (internetbankingu, firemní pošty či aplikací), problémem je, že na chytrých telefonech jsou při těchto operacích méně obezřetní.
V kombinaci s tím, že mobilní zařízení bývají často mimo správu firemního IT a bez jakýchkoli ochranných či dohledových nástrojů, představují pro podvodníky velmi atraktivní cíl. Prostřednictvím SMS, iMessage či jiných zpráv, vám pošlou například informaci o doručování zásilky, s odkazem, který po vás bude chtít vyplnění údajů. Známé jsou i případy kdy SMS vyzývala k verifikaci, aktualizaci či „reaktivaci“ účtů přesměrováním na podvodnou stránku či dokonce zavoláním do falešného kontaktního centra,“ dodává.
Vishing – sociální inženýrství při telefonických podvodech
Stále častější jsou i telefonické podvody (voice + phisingu) s prvky sociálního inženýrství, před kterými v létě 2020 varovala i americká FBI. Útočníci vyžívají faktu, že při práci z domova chybí osobní kontakt, a tak je možné, že vaši důvěru si snadněji získá i volající z neznámého čísla. Šance je ještě vyšší, pokud útočník zná jména vašich nadřízených, kolegů či názvy oddělení, kde pracují. K tomu ještě přidá nějaký smyšlený příběh, ve kterém vás například požádá i vygenerování jednorázového hesla pro přihlášení do VPN. Tím se mu otevře cesta k firemním interním datům.
Klonování SIM karet
Objevují se i případy, kdy útočník přesvědčí mobilního operátora, aby pro vaše číslo aktivoval novou SIM kartu, kterou bude mít k dispozici. Použije přitom vaše identifikační údaje a často i padělané doklady. V momentě, kdy se nová karta aktivuje, vaše původní přestane fungovat. Než se dopracujete k příčině problému, uplyne několik hodin. Během nich stihnou útočníci prolomit váš internetbanking, přihlásí se pomocí ověřovací SMS a zrealizují převody či výběry které jim denní limit dovolí. Jsou známy i případy kdy ukradené číslo zneužili pro loupež dalších služeb a přístupů (e-mail, sociální sítě, e-shopy atd.)
 |
Martin Lohnert Autor článku je IT specialita ze společnosti Soitron, kde řídí dohledové centrum kybernetické bezpečnosti Void SOC. |
Aktuální zpráva Europolu o internetové kriminalitě je k dispozici na webu:




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce