
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (31)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (77)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Aktuality -> Komunikace a sítě - 27. 3. 2023 - Ing. Lukáš Grásgruber
Chyby v zabezpečení umožňovaly podvádět na populární šachové platformě
 Společnost Check Point oznámila, že objevila několik zranitelností v největší světové šachové platformě Chess.com, kterou používá téměř 100 milionů hráčů z celého světa a kde výhra v turnaji může dosáhnout až 1 milionu dolarů. Zranitelnosti mohli útočníci použít k podvádění v šachových partiích a k řešení šachových úloh, aniž by je hráli.


Velká debata o možných podvodech na Chess.com se rozpoutala v roce 2022, kdy se Magnus Carlsen (norský mistr světa) rozhodl odstoupit z turnaje, protože se domníval, že Hans Niemann (americký velmistr) podvádí. Platforma Chess.com použila software pro detekci podvodů a odhalila podezřelou hru a poté uvedla: „Niemann pravděpodobně podváděl ve více než 100 online šachových partiích... Je nejrychleji rostoucím špičkovým hráčem klasického OTB šachu v novodobé historii.“
Niemann byl vyloučen z platformy Chess.com a z turnaje Global Chess Championship den poté, co porazil Magnuse Carlsena. Niemann přiznal, že v roce 2020 v šachových partiích na populárním webu podváděl.
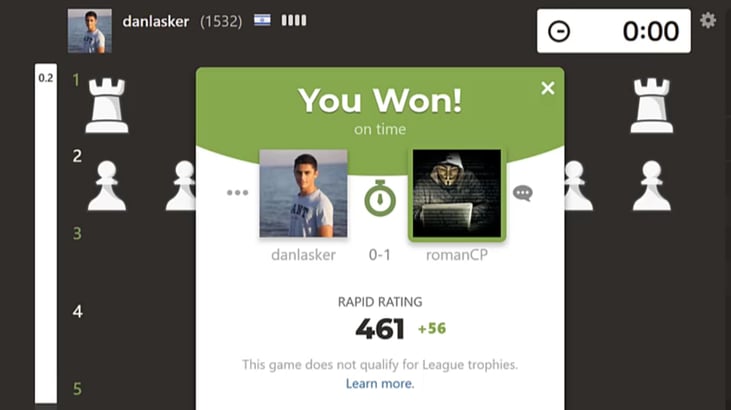
Check Point se rozhodla otestovat populární šachovou online platformu a ověřit, zda je možné v partiích podvádět zneužitím nějaké bezpečnostní chyby. Výzkumný tým poté zjistil, že lze vyhrát snížením soupeřova času, aniž by si soupeř všiml, co se vlastně stalo. „Stačilo, aby útočník zahájil šachovou partii s někým, koho si přidal do seznamu přátel před hrou nebo v jejím průběhu. Přidáním hráče do seznamu přátel se otevře možnost přidat soupeři 15 sekund navíc. Ale zneužitím zranitelnosti v této funkci bylo možné soupeřovi hodiny také vynulovat a vyhrát partii, aniž by to soupeř zjistil,“ říká Peter Kovalčík, regionální ředitel společnosti Check Point Software Technologies.
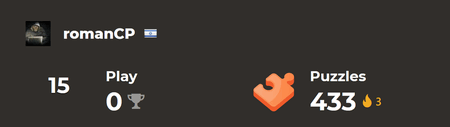
Zároveň bylo možné úspěšně získat šachové tahy potřebné k řešení online úloh, a zlepšovat si tak hodnocení. „Stačilo zachytit komunikaci mezi hráčem a serverem Chess.com. Server totiž omylem odesílal správné řešení úloh. Zneužít tuto zranitelnost a podvádět bylo možné i na soutěžích, kde vítěz získává finanční odměnu. Navíc bylo možné upravit čas, který byl potřebný k vyřešení úlohy,“ dodává Peter Kovalčík.
Check Point o zranitelnostech odpovědně informoval společnost Chess.com, která následně vydala opravu.
Více informací najdete v analýze výzkumného týmu Check Point Research: https://research.checkpoint.com/2023/checkmate/
Časopis IT Systems / Odborná příloha
Kalendář akcí




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce