
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Aktuality -> Komunikace a sítě - 10. 2. 2016
Check Point rozšiřuje schopnosti bezpečnostního řešení SandBlast Agent
 Check Point Software představil novou verzi bezpečnostního řešení SandBlast Agent pro pokročilé zabezpečení perimetru sítě a ochranu před tzv. útoky nultého dne. K proaktivní ochraně, sanboxingu a extrakci hrozeb, nově SandBlast Agent přidává automatizované forenzní analýzy incidentů pro zrychlení reakce na incidenty.


Ochrana koncových zařízení je v mnoha organizacích limitována tradičními antivirovými agenty využívajícími signatury, které detekují jen známé hrozby. Hackeři se proto stále častěji na koncová zařízení zaměřují a používají přitom sofistikované útoky nultého dne, jako jsou nové varianty malwarů cryptowall a cryptolocker, které se umí vyhnout tradičním bezpečnostním řešením. Na obranu proti těmto moderním útokům musí organizace zvolit nový přístup a zlepšit bezpečnost koncových bodů. CheckPoint proto vylepšuje schopnosti svého řešení SandBlast Agent pro ochranu proti zranitelnostem nultého dne. Mezi nové klíčové funkce patří:
- SandBlast Agent implementuje sanboxingovou ochranu přímo do koncových bodů a pomocí ní detekuje a blokuje pokročilé útoky z e-mailů a vyměnitelných médií a chrání před webovými hrozbami, jako jsou spear phishing a watering holes. Sanboxingové řešení má přitom jen minimální vliv na lokální výkon zařízení, protože uživatelé mohou pracovat s bezpečnými a vyčištěnými verzemi běžných dokumentů, zatímco současně probíhá důkladná analýza souboru.
- Využití technologie nové generace pro identifikaci a izolaci infekcí. SandBlast Agent detekuje podezřelé aktivity v komunikaci související s infikovanými přístroji, blokuje pokusy o krádež citlivých dat a izoluje napadené koncové body, aby se zabránilo šíření infekce.
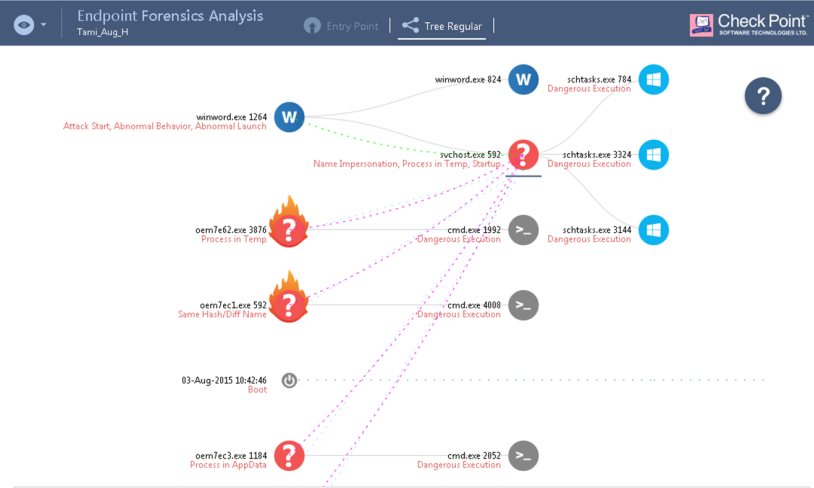
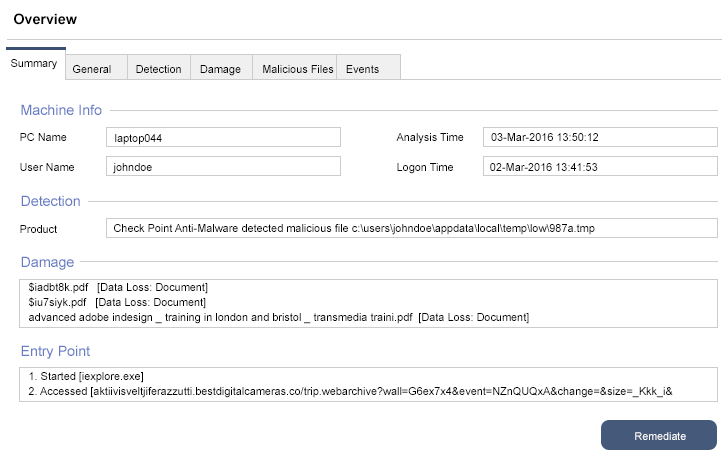
- SandBlast Agent s využitím automatizovaných forenzních analýz umožňuje vytvářet v reálném čase interaktivní reporty, díky kterým lze lépe pochopit vstupní body škodlivého kódu, příčinu a rozsah poškození. To umožňuje rychlou nápravu, omezuje šíření škodlivého softwaru a limituje škody.






Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce