
- Přehledy IS
- APS (20)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (35)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (77)
- HRM (28)
- ITSM (6)
- MES (31)
- Řízení výroby (38)
- WMS (31)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Průzkum EY: Počítačová kriminalita je dnes pro firmy globální hrozbou č. 1
 Podle pravidelného průzkumu o informační bezpečnosti ve firmách prováděného poradenskou společností EY není celých 83 % respondentů plně spokojeno se zajištěním informační bezpečnosti ve své společnosti. Přestože firmy vnímají rostoucí důležitost zabezpečení podnikových systémů, nedostatek peněz, ale také odborníků „boj“ s kybernetickými útočníky komplikuje.


Z výsledků studie, které se celosvětově zůčastnilo přes 1900 vedoucích pracovínků vyplývá, že ačkoli společnosti do ochrany před počítačovou trestnou činností i nadále investují nemalé prostředky, počet pokusů o narušení zabezpečení vzrůstá. Téměř třetina respondentů uvedla, že v uplynulých dvanácti měsících zaznamenala růst incidentů o 5 a více procent. Téma bezpečnost tak začíná ve firmách nabývat na významu. To potvrzuje i David Kesl, partner oddělení IT poradenství a řízení technologických rizik společnosti EY v České republice. „Letošní průzkum dokládá snahu firem situaci řešit. Je však zapotřebí dále jednat a to hned. Nelze ovšem přehlédnout, že vrcholovým manažerům již tato problematika není lhostejná. Když jsme průzkum prováděli v roce 2012, žádný z dotazovaných odborníků na informační bezpečnost například nepředkládal zprávy o činnosti svého oddělení přímo vedení podniku, letos tento podíl činí 35 %,“ komentoval situaci Klesl.
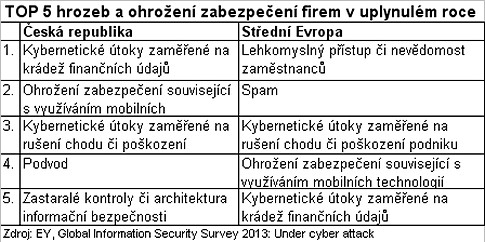
Čeští bezpečnostní specialisté diskutují otázky týkající se informační bezpečnosti s vedením podniku nejčastěji čtvrtletně (67 % v porovnání s 35 % globálně a 45 % v regionu střední Evropy). Zajímavé je, že zatímco žádný z českých respondentů nereportuje vedení podniků měsíčně, v ostatních zemích střední Evropy je to poměrně běžné (28 %).
„Z hlediska chodu firmy je dnes počítačová kriminalita považována za nejvážnější hrozbu. Ačkoliv se rozpočty na modernizaci zabezpečení přece jen zvyšují – což firmám umožňuje investovat více prostředků do inovačních řešení, která by jim měla pomoci chránit se před dosud neznámými hrozbami – mnozí experti se stále domnívají, že částky vyhrazené na potírání vzrůstajících kybernetických rizik nejsou dostačující,“ dodává Petr Plecháček, senior manažer oddělení IT poradenství a řízení technologických rizik společnosti EY v ČR.
Nedostatek prostředků i odborníků
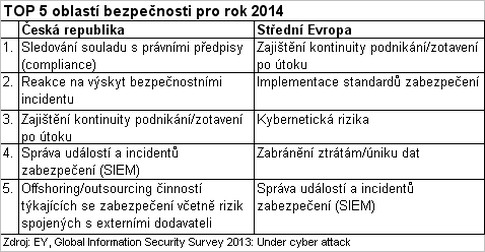
Přestože by zhruba polovina zúčastněných společností rozpočet na zabezpečení informací v následujícím roce ráda alespoň o 5 % navýšila, poukazuje zároveň 65 % pracovníků na nedostatek prostředků jako na hlavní překážku dosažení takové úrovně opatření, kterou firma očekává.Ačkoliv se odpovědní pracovníci zaměřují na správné priority, nemají mnohdy k dispozici dostatek kvalifikovaných zdrojů, případně se potýkají s neadekvátním přístupem a podporou ze strany vedení, což jim v zajištění příslušných zdrojů brání.
Pomyslné nůžky se tak nadále rozevírají a vzniká převis poptávky nad nabídkou, kdy celá polovina oslovených společností postrádá odborníky, které potřebují, aby mohly informační bezpečnost dále rozvíjet. Zatímco v minulém průzkumu označilo nedostatečné povědomí a podporu managementu za problém pouze 20 % participantů, vyšplhala se tato hodnota nyní na 31 %.
„Problém, jak se vypořádat s chybějícími odborníky, řeší firmy na celém světě. V Evropě je situace umocněna tím, že expertů, o něž se přetahují veřejný a podnikatelský sektor, je navíc velmi málo. Přestože tedy firmy mají ve volbě priorit jasno, jsou ve svých možnostech často omezovány nedostatkem zkušených pracovníků,“ uvádí Plecháček.
Zdroj: EY


 září - 2026  | ||||||
| Po | Út | St | Čt | Pá | So | Ne |
| 1 | 2 | 3 | 4 | 5 | 6 | |
| 7 | 8 | 9 | 10 | 11 | 12 | 13 |
| 14 | 15 | 16 | 17 | 18 | 19 | 20 |
| 21 | 22 | 23 | 24 | 25 | 26 | 27 |
| 28 | 29 | 30 | 1 | 2 | 3 | 4 |
| 5 | 6 | 7 | 8 | 9 | 10 | 11 |
IT Systems podporuje
| 6.10. | Unicorn Banking Forum 2016 |
| 7.10. | Arrow Forum 2026 |
| 7.10. | IT konference AmenitDays 2026 |
| 8.10. | Abacus servery 2026 |
| 20.10. | Bezpečnosť a dostupnosť dát |
| 10.11. | Umělá inteligence v IT infrastruktuře |
Formulář pro přidání akce
Další vybrané akce
| 2.10. | Kybernetická bezpečnost OT, IoT, IIoT systémů: specifika... |
| 13.10. | Podzimní seminář na téma Proxmox VE |
| 14.10. | Webinář - Multibody pod lupou |