
- Přehledy IS
- APS (20)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (77)
- HRM (28)
- ITSM (6)
- MES (31)
- Řízení výroby (38)
- WMS (31)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Aktuality -> Podnikové aplikace a služby - 7. 8. 2020 - Ing. Lukáš Grásgruber
Nová verze cloudového řešení od Kaspersky chrání kontejnery a vývojáře
 Nová generace bezpečnostního řešení Kaspersky Hybrid Cloud Security přináší ochranu prostředí pro vývoj softwaru (DevOps). Mezi hlavní vylepšení totiž patří ochrana kontejnerových prostředí Docker prostřednictvím granulárního AV skenování. Nová verze Kaspersky Hybrid Cloud Security přidává také ochranu Google Cloud k již existující ochraně cloudů AWS a Microsoft Azure.


Kaspersky Hybrid Cloud Security propojuje dva světy – DevOps a IT bezpečnost. Pomáhá firmám integrovat bezpečnostní nástroje do vývojářských procesů, tak aby se minimalizovalo nebezpečí poškození kontejnerů a útoků na dodavatelský řetězec a zároveň aby nedocházelo ke zpomalení vývoje.
Útoky na dodavatelský řetězec jsou totiž velmi nebezpečným nástrojem v rukách kyberzločinců. To platí dvojnásob v případech ovlivnění vývoje softwaru, kdy je například do legálního softwaru přidán škodlivý kód. Tato metoda byla použita třeba při útoku ShadowPad, kdy byl backdoor zabudován do knihovny kódů oblíbeného komerčního softwaru. Útoky na dodavatelské řetězce se nevyhýbají ani open-source repositářům. Dokládá to například Docker Hub, který našel 17 obrazových kontejnerů s backdoory, nebo RubyGems, který zavinil to, že si uživatelé bezmála stotisíckrát stáhli 725 škodlivých balíčků.
Ochrana před těmito útoky v dodavatelském řetězci je pro vývojáře nezbytná, i když může být obtížné najít vhodný a účinný bezpečnostní nástroj. Ověření integrity rychle se měnících speciálních vývojářských prostředí je po technické stránce velmi náročné. Kyberbezpečnostní řešení by také nemělo mít vliv na dobu potřebnou pro vývoj aplikace ani na celkovou flexibilitu IT, na kterou je DevOps zvyklé. Důležitá je proto škálovatelnost cloudu nebo používání nejrůznějších open-source nástrojů.
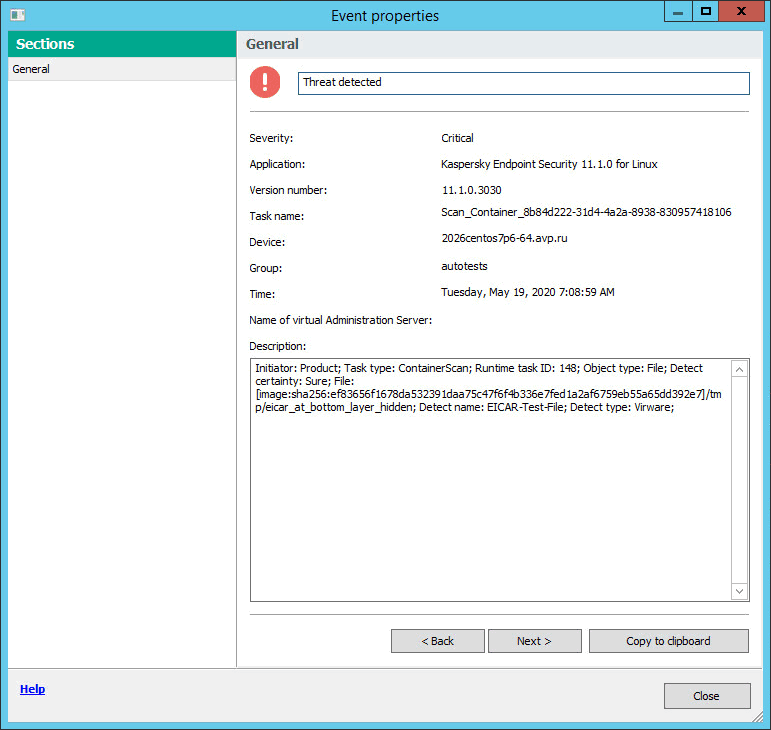
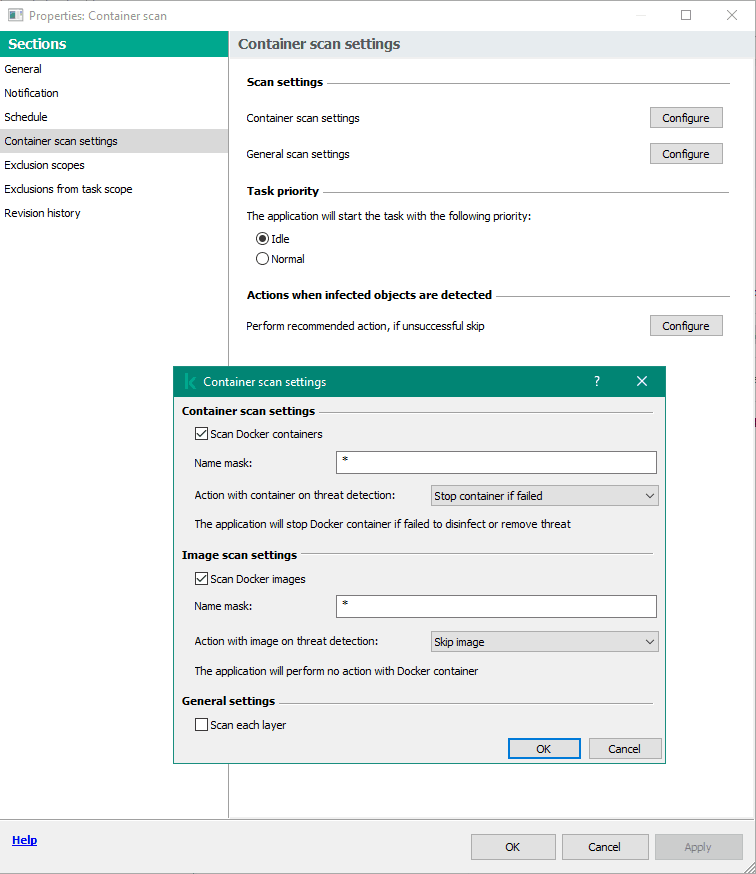
Kaspersky Hybrid Cloud Security proto nově nabízí ochranu kontejnerových prostředí Docker prostřednictvím granulárního AV skenování. Za pomoci zabezpečení souborů před hrozbami skenuje všechny vrstvy kontejnerů a obrázků, tak aby odhalil případné hrozby. Skenování může probíhat buď v rámci přístupu k objektům v namespaces běžících kontejnerů (on-access scan, OAS) nebo v rámci úkolů s flexibilním řízením rozsahu (on-demand scan, ODS). Řešení umožňuje také skenovat paměť jádra. Dodatečná ochrana před síťovými a webovými hrozbami zajišťuje bezpečný internetový provoz a prevenci síťových útoků na Linux hosts a kontejnery.
Kaspersky Hybrid Cloud Security chrání také veřejná úložiště a zabraňuje zde napadení dodavatelského řetězce. K již existující ochraně cloudů AWS a Microsoft Azure lze produkt nově integrovat s Google Cloud. Správa zabezpečení cloudových prostředí je přitom zajištěna jediným ovládacím panelem v Kaspersky Security Center.


 říjen - 2026  | ||||||
| Po | Út | St | Čt | Pá | So | Ne |
| 1 | 2 | 3 | 4 | |||
| 5 | 6 | 7 | 8 | 9 | 10 | 11 |
| 12 | 13 | 14 | 15 | 16 | 17 | 18 |
| 19 | 20 | 21 | 22 | 23 | 24 | 25 |
| 26 | 27 | 28 | 29 | 30 | 31 | 1 |
| 2 | 3 | 4 | 5 | 6 | 7 | 8 |
IT Systems podporuje
| 6.10. | Unicorn Banking Forum 2016 |
| 7.10. | Arrow Forum 2026 |
| 7.10. | IT konference AmenitDays 2026 |
| 8.10. | Abacus servery 2026 |
| 20.10. | Bezpečnosť a dostupnosť dát |
| 10.11. | Umělá inteligence v IT infrastruktuře |
Formulář pro přidání akce
Další vybrané akce
| 13.10. | Podzimní seminář na téma Proxmox VE |
| 14.10. | Webinář - Multibody pod lupou |