
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (31)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (77)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Hackeři stále častěji zneužívají virtualizaci ke skrývání svých aktivit ve firemních sítích
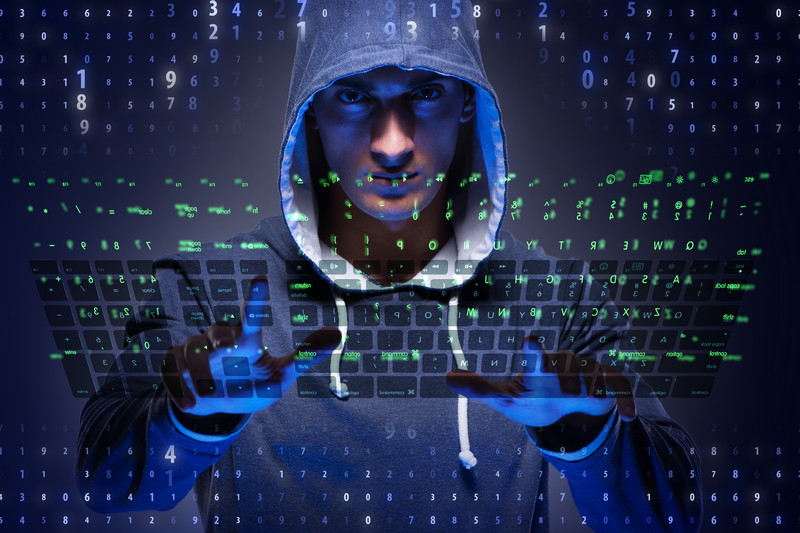 Bezpečnostní experti ze společnosti Sophos vydali varování upozorňují na rostoucí trend, kdy útočníci zneužívají virtualizační nástroje k ukrytí škodlivé aktivity přímo uvnitř napadených systémů. Tento přístup jim umožňuje obcházet tradiční bezpečnostní opatření a dlouhodobě setrvat v infrastruktuře organizací bez odhalení.


Sophos identifikoval několik aktivních kampaní, ve kterých útočníci zneužívají virtualizaci k dlouhodobému přístupu do firemních sítí, krádeži přihlašovacích údajů, exfiltraci citlivých dat, a přípravě a nasazení ransomwaru. V některých případech útočníci využili i známé zranitelnosti, například CitrixBleed2, nebo špatně zabezpečené VPN přístupy bez vícefaktorového ověření.
 „Útočníky přitahuje například QEMU, ale i běžnější virtualizační nástroje založené na hypervizoru, jako jsou Hyper-V, VirtualBox a VMware, protože škodlivá aktivita probíhající uvnitř virtuálního stroje (VM) je pro bezpečnostní nástroje na koncových bodech v podstatě neviditelná a na samotném hostitelském systému zanechává jen minimum forenzních stop. Útočníci tak získávají čas i prostor pro další škodlivé aktivity a přípravu útoků,“ říká Morgan Demboski, analytička kybernetických hrozeb v týmu Managed Detection and Response (MDR) společnosti Sophos.
Virtualizační technologie jsou dnes běžnou součástí IT infrastruktury většiny organizací i v Česku. Nový přístup útočníků tak představuje reálné riziko napříč sektory.
„Firmy by měly počítat s tím, že útočníci dnes kombinují legitimní nástroje s pokročilými technikami skrývání. Ve fázi detekce už se už nemůžete spolehnout jen na monitoring koncových bodů, ale musíte zohlednit i širší kontext a chování v síti,“ upozorňuje Morgan Demboski a organizacím doporučuje: „Zaměřte se na audit prostředí z hlediska neautorizovaných virtualizačních nástrojů, sledujte neobvyklou síťovou komunikaci, například SSH tunely, kontrolujte podezřelé plánované úlohy i systémové procesy a dbejte na důsledné zabezpečení vzdálených přístupů včetně vícefaktorového ověřování.“
Více informací včetně detailní technické analýzy, indikátorů kompromitace a popisu jednotlivých kampaní naleznete v originálním reportu „QEMU abused to evade detection and enable ransomware delivery“.
Časopis IT Systems / Odborná příloha
Kalendář akcí




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce