
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (34)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (72)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Trend Micro rozšiřuje portfolio
řízení rizik pro boj s pokročilými perzistentními hrozbami
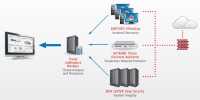
Společnost Trend Micro představila nová řešení pro ochranu podniků před pokročilými perzistentními hrozbami (Advanced Persistent Threats, APT), které se snadno vyhnou standardnímu zabezpečení na hranicích systému i kontrolám obsahu. V rámci této strategie Trend Micro rozšiřuje své portfolio řešení pro řízení hrozeb v reálném čase a zavádí Trend Micro Threat Intelligence Manager a novou verzi produktu Trend Micro Threat Management System. Spolu se službami pro správu slabin z cloudu, použitím virtuálních oprav a specializovanými službami Trend Micro Risk Management Services mají tyto nové produkty omezit rizika a dopady cílených pokročilých perzistentních hrozeb v podniku.


Trend Micro Threat Intelligence Manager (TIM) je propracované řešení pro správu událostí, které má zajistit naprostý přehled o životním cyklu událostí zabezpečení. Díky snadnému přístupu k nejnovějším statistikám o hrozbách, spolehlivým bezpečnostním informacím a pokročilým technikám vizualizace umožňuje tento nástroj pro neutralizaci malwarových incidentů podnikovým manažerům IT rychle analyzovat riziková místa a zajistit nápravu situace. To umožní firmám rychle rozpoznat pokročilé a skryté hrozby, zjistit, jak pronikly do firemní sítě, a zhodnotit jejich dopady. Analýza incidentů a událostí produktu TIM doplňuje a rozšiřuje schopnosti vytváření sestav produktů Trend Micro a zajišťuje bezpečnostním specialistům přehled potřebný k rychlé reakci na podnikové hrozby.
Nová verze Trend Micro Threat Management System (TMS) je řešení pro analýzu a přehlednost sítě, které detekuje skrytá narušení bezpečnosti, automatizuje nápravu a zajišťuje přehled a kontrolu v reálném čase, aby ochránilo podniky před pokročilými hrozbami. Nejnovější verze TMS zavádí novou platformu pro rozpoznání a analýzu malwaru – Dynamic Threat Analysis System. Tento nástroj rozšiřuje schopnosti mechanismů TMS pro detekci a korelaci hrozeb pomocí sandboxu a dalších pokročilých metod zajišťujících podrobný průzkum, simulaci a úplnou forenzní analýzu podezřelého malwaru zachyceného produktem Threat Management System nebo předloženého přímo bezpečnostním specialistou.




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce