
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (41)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (34)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (72)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu

V porozumění kybernetickým hrozbám si IT manažeři v ČR docela věří
 Globální průzkum společnosti Sophos ukázal, že po útoku ransomwaru už organizace nejsou jako dříve. Zejména sebedůvěra IT manažerů a jejich přístup k boji proti kybernetickým útokům se významně liší v závislosti na tom, zda již ransomware jejich organizaci napadl či nikoli. V Česku si ovšem IT manažeři věří bez ohledu na to, jestli už byli napadeni.


IT manažeři v organizacích postižených ransomwarem se například téměř trojnásobně častěji cítí „výrazně pozadu“, pokud jde o porozumění kybernetickým hrozbám, v porovnání s jejich kolegy v organizacích, které zatím napadeny nebyly (17 % oproti 6 %). V České republice studie podobný rozdíl nezaznamenala – „výrazně pozadu“ za kyberhrozbami se cítí 16 % IT manažerů, bez ohledu na to, zdali již jejich organizace byla napadena či nikoli.
Více než třetina (35 %) obětí ransomwaru uvedla, že nábor a udržení kvalifikovaných profesionálů v oblasti zabezpečení IT bylo jejich největší výzvou, pokud jde o kybernetickou bezpečnost, ve srovnání s pouhými 19 % těch, kteří dosud zasaženi nebyli. V České republice se tento údaj pro organizace napadené a nenapadené ransomwarem opět neliší a problém se získáním kvalifikovaných profesionálů na zabezpečení IT řeší 33 % organizací.
Co se týče zaměření se na bezpečnost, průzkum zjistil, že oběti ransomwaru tráví proporcionálně méně času prevencí hrozeb (42,6 %) a více času reakcí na ně (27 %) ve srovnání s těmi, kdo zasažen nebyl (49 %, respektive 22 %), přičemž směrují zdroje spíše do řešení incidentů než do jejich zastavení. Organizace v České republice věnují prevenci útoků 46 % své pozornosti a reakci na útoky 28 %.
„Rozdíl v prioritách distribuce zdrojů může znamenat, že se oběti ransomwaru musí celkově vypořádat s větším množstvím útoků. Stejně tak to ale může znamenat, že si více uvědomují komplexní, vícestupňovou povahu pokročilých útoků, a proto věnují více zdrojů detekci a reakci na známky blížícího se útoku,“ říká Chester Wisniewski, principal research scientist ve společnosti Sophos.
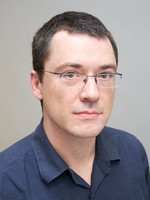
Chester Wisniewski
Fakt, že ransomwaroví útočníci pokračují s vývojem své taktiky, technik a postupů, svědčí i nedávný útok zahrnující ransomware Ryuk. Útočníci využívající Ryuk používají aktualizované verze široce dostupných a legitimních nástrojů, aby kompromitovali cílovou síť a doručili do ní ransomware. Útok zpravidla probíhá velmi rychle – během 3,5 hodiny od okamžiku, kdy zaměstnanec otevřel škodlivou přílohu phishingového e-mailu, již útočníci aktivně prováděli průzkum sítě. Během 24 hodin měli útočníci přístup k řadiči domény a připravovali se na spuštění ransomwaru Ryuk.
„Naše vyšetřování nedávného útoku ransomwaru Ryuk ukazuje, čemu obránci vzdorují. Bezpečnostní týmy musí být v plné pohotovosti 24 hodin denně sedm dní v týdnu a mít úplný přehled o nejnovějších informacích o hrozbách spojených s nástroji a chováním útočníků. Zjištění průzkumu jasně ilustrují dopad těchto téměř nemožných požadavků. Mimo jiné bylo zjištěno, že lidé zasažení ransomwarem, mají vážně podkopanou důvěru ve své vlastní povědomí o kybernetickém ohrožení. Zdá se však, že díky jejich zkušenosti s ransomwarem kladou více důraz na důležitost kvalifikovaných odborníků v oblasti kybernetické bezpečnosti a uvědomují si naléhavost zavedení lovu hrozeb vedeného lidmi, aby lépe pochopili a identifikovali nejnovější chování útočníků,“ uvedl Wisniewski. „Ať už jsou důvody jakékoli, je zřejmé, že pokud jde o bezpečnost, nebude organizace po zásahu ransomwarem už nikdy stejná jako dříve.“
Časopis IT Systems / Odborná příloha
Kalendář akcí




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce