
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (40)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (34)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (72)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Opakované použití stejných hesel je rozšířeným kybernetickým zlozvykem
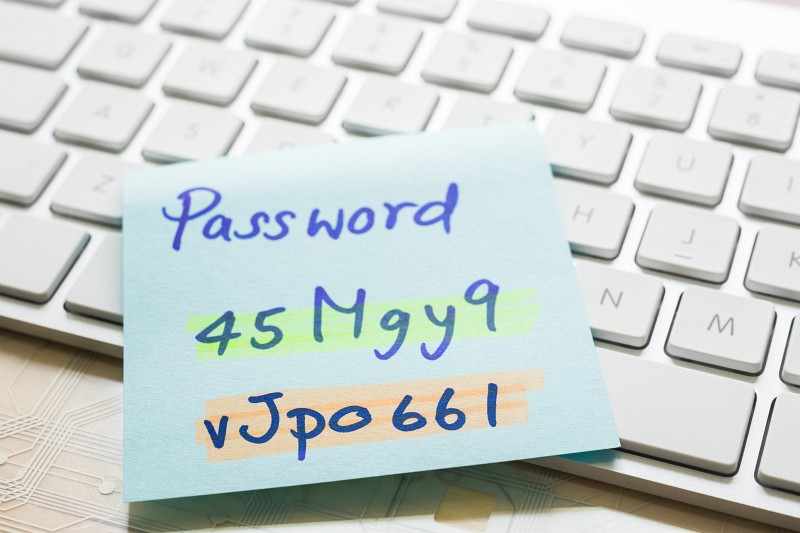 Podle průzkumu společnosti GFI Software mezi jejími českými a slovenskými partnery dělají uživatelé velmi často chybu opakovaným použitím stejného hesla pro přihlašování k více účtům. Jde o zlozvyk vedoucí k oslabení firemní i osobní kybernetické bezpečnosti, se kterou se v praxi setkává 91 % dotázaných IT profesionálů. Většina respondentů průzkumu se také jednoznačně shodla, že nejbezpečnějším způsobem přihlašování k účtům dvoufaktorové ověřování (2FA). Z výsledků průzkumu ovšem jasně vyplývá, že technické zabezpečení přístupu má smysl hlavně v kombinaci s anti-phishingovými nástroji a školením uživatelů o metodách sociálního inženýrství. Jinak totiž hrozí riziko, že uživatel předá útočníkům přístup sám.


Historie tvorby hesel je poznamenána neustálým soubojem mezi uživateli chránícími své účty a kyber útočníky, kteří se snaží přístup k nim zneužít ke svému prospěchu. Uživatelé ale často chybují, pokud generují snadno uhodnutelná hesla nebo pokud s nimi zacházejí neopatrně. Proto je velmi důležité kromě nástrojů na řízení přístupu také eliminovat rizika phishingu, s jehož využitím mohou útočníci snadno získat přístup do kritických firemních systémů.

Z průzkumu společnosti GFI Software například vyplynulo:
- Podle 91 % dotázaných IT adminů jsou častou chybou hesla opakovaně používaná pro více účtů, podle 68 %, hesla obsahující jméno či datum narození, podle 58 % hesla kratší než 8 znaků a podle 53 % dotázaných jednoduché číselné řady.
- V žebříčku bezpečného přihlašování se na 1. místě umístilo 2FA přihlašování, potom biometrické ověřování (např. FaceID), silné heslo a nejméně bezpečný je PIN kód.
- Podle 57 % dotázaných může umělá inteligence (AI) pomoci generovat silná hesla, podle 54 % analyzovat a identifikovat slabá místa a podle 33 % pomoci zapamatovat všechna hesla. Zároveň ale 76 % má obavu, že AI může být zneužita i k neoprávněnému získání přístupových údajů.
- Jen 42 % dotázaných uvedlo, že v poslední době realizovalo školení specificky zaměřené na tvorbu hesel a 23 % na školení o phishingu a sociálním inženýrství. Většina školení (podle 66 % respondentů) je dnes zaměřena na všeobecné informování o IT bezpečnosti.
 „Správa přístupu k důležitým systémům a datům je chronicky vnímána jako slabé místo zabezpečení firemní IT infrastruktury,“ řekl Zdeněk Bínek, ředitel společnosti ZEBRA SYSTEMS, distributora řešení GFI Software v ČR a na Slovensku. „Je třeba si uvědomit, že vedle tvorby silných hesel a komplexních nástrojů pro řízení přístupu jsou stejně důležitou oblastí technické prostředky typu filtrování e-mailů plus školení uživatelů eliminující phishingové hrozby. K čemu nám jsou neuhodnutelná hesla či neprolomitelná 2FA autentizace, když uživatel předá útočníkům přístup sám a dobrovolně na základě jednoho phishingového e-mailu.“
Zdroj: ZEBRA SYSTEMS




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce