
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Aktuality -> Podnikové aplikace a služby - 30. 11. 2023 - Ing. Lukáš Grásgruber
N-able EDR přichází s vylepšeným agentem, který odhalí zranitelná zařízení v síti
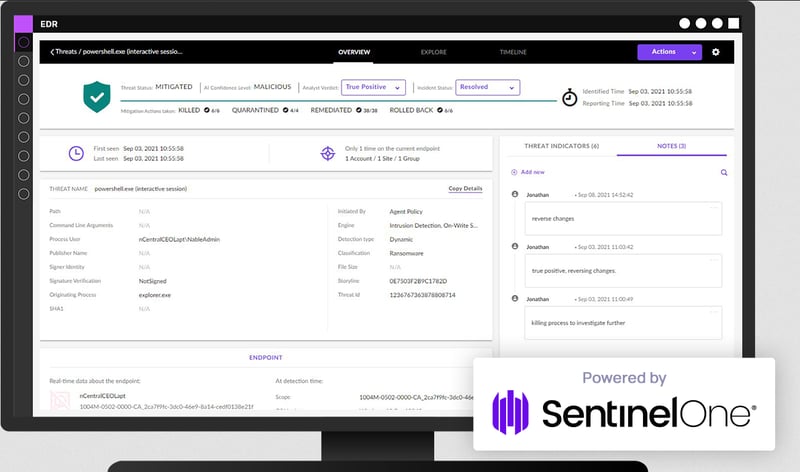 Společnost ZEBRA SYSTEMS oznámila, že řešení N-able Endpoint Detection and Response (EDR) je nově k dispozici s rozšířením o pokročilou funkcí správy potenciálních oblastí útoku. S touto funkcí, postavenou na technologii SentinelOne Singularity RANGER, mohou poskytovatelé MSP a IT profesionálové snadno odhalit zranitelná zařízení v síti a přijímat vhodná opatření k omezení pravděpodobnosti kybernetických útoků a k zajištění souladu s předpisy.


Pokročilá funkce je rozšířením agenta N-able EDR, což usnadňuje nasazení a správu – nejsou potřeba žádní další agenti, hardware ani změny sítě. EDR agenti pak slouží jako senzory, které skenují celou síť a sbírají data o všech připojených zařízeních včetně IoT. IT administrátoři tak dokáží rychle identifikovat nechráněná či neznámá zařízení, redukovat možné vektory útoku a evidovat rizikové aktivity pro případný audit či vyšetřování incidentů.
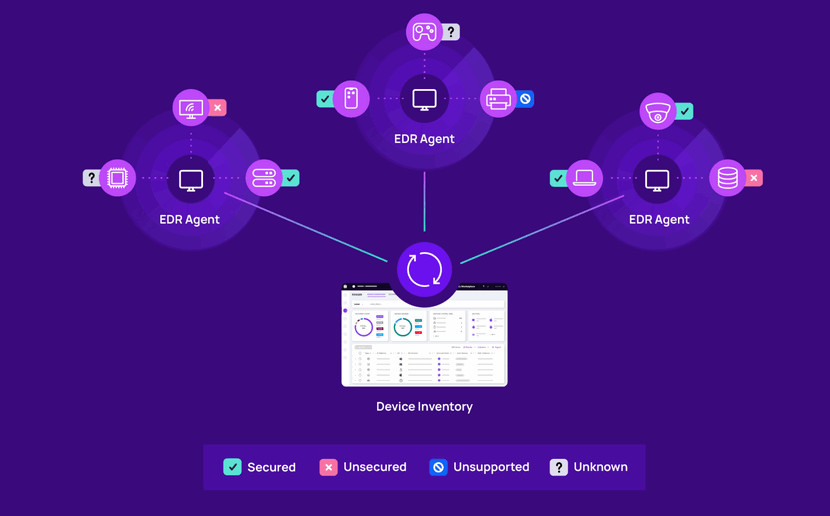
Rozšíření řešení N-able EDR o další funkci kybernetické bezpečnosti odpovídá na jeden z klíčových současných trendů, kterým je náhrada běžných antivirových řešení komplexnějšími nástroji ochrany koncových zařízení (EDR).
N-able varuje hned před několika technikami, které dokáží obejít tradiční antivirovou ochranu:
- Polymorfní malware, který využívá faktu, že uživatelé neudržují svůj seznam signatur v aktuálním stavu.
- Nakažené dokumenty, typicky PDF soubory, které hackeři vybaví skripty nezachytitelnými antivirem a schopnými napadnout operační systém.
- Drive-by download, tj. stahování nakažených souborů do koncových zařízení s využitím zranitelností v prohlížeči.
- Bezsouborové útoky, které snadnou proniknou přes antivir, protože ten nedetekuje žádné soubory ke kontrole.
- Skrytý malware, který se během skenování v sandboxu tváří jako neškodný kód, ale čeká až bude moci v živém prostředí zaútočit.
 „Zatímco antiviry tradičně spoléhají na virové signatury, EDR nepřetržitě sleduje chování procesů a upozorňuje na možná nebezpečí v reálném čase,“ řekl Ondřej Šabata, Sales Engineer pro řešení N-able ve společnosti ZEBRA SYSTEMS. „A nyní přibyl další důvod, proč upgradovat svou antivirovou ochranu na EDR: technologie SentinelOne Singularity RANGER rozšiřuje řešení N-able EDR o další vrstvu ochrany, která umožní poskytovatelům služeb místo jednotlivých zařízení chránit celou síť.“




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce