
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (34)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (72)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Aktuality -> Podnikové aplikace a služby - 5. 11. 2019
Kaspersky odemknul zdarma některé funkce své služby Threat Intelligence Portal
 Prostřednictvím služby Threat Intelligence Portal je možné získat poznatky o kybernetických hrozbách včetně dat a analýz kybernetických útoků, které společnost Kaspersky nashromáždila za více než 20 let. Díky nim mohou firmy a organizace včas reagovat na napadení. V rámci poslední aktualizace této služby odemkla společnost Kaspersky některé její funkce, aby si ji zdarma mohlo vyzkoušet širší spektrum zájemců.


Přístup k relevantním informacím o kyberhrozbách umožňuje firmám rychleji zanalyzovat podezřelé objekty a výrazně tak zefektivnit práci IT bezpečnostních týmů. Velkou část firem totiž od využívání informací o hrozbách odrazuje vysoká cena služeb, které je agregují. Společnost Kaspersky se proto rozhodla vybrat několik funkcí svého nástroje Threat Intelligence Portal – které byly zatím dostupné pouze zákazníkům z řad velkých firem, a zpřístupnit je široké veřejnosti. Prostřednictvím služby mají přístup k široké řadě informací o nejnovějších a zároveň i historických kyberhrozbách.
Odemknuté funkce a základní informace o kyberhrozbách umožní firemním analytikům rychle vyhodnotit, která upozornění představují největší riziko, a vyžadují proto prioritní pozornost. Když nyní SOC analytici narazí například na podezřelý indikátor, kterým může být soubor, file hash, IP adresa nebo URL, mohou ho nechat zkontrolovat Kaspersky Threat Intelligence Portalem. Ten určí, jestli se jedná o škodlivý objekt, a navíc poskytne o dané hrozbě informace o jejím rozšíření. Analytici mají také přístup k údajům o tom, pod jakými názvy byla hrozba dříve detekována. K dispozici jsou i podrobnosti o organizacích, které zaregistrovaly daný podezřelý webový zdroj, datum vytvoření domény a data, kdy byl soubor poprvé a naposledy zaregistrován. Nyní může každý uživatel zdarma denně nahrát maximálně 100 souborů určených k analýze.
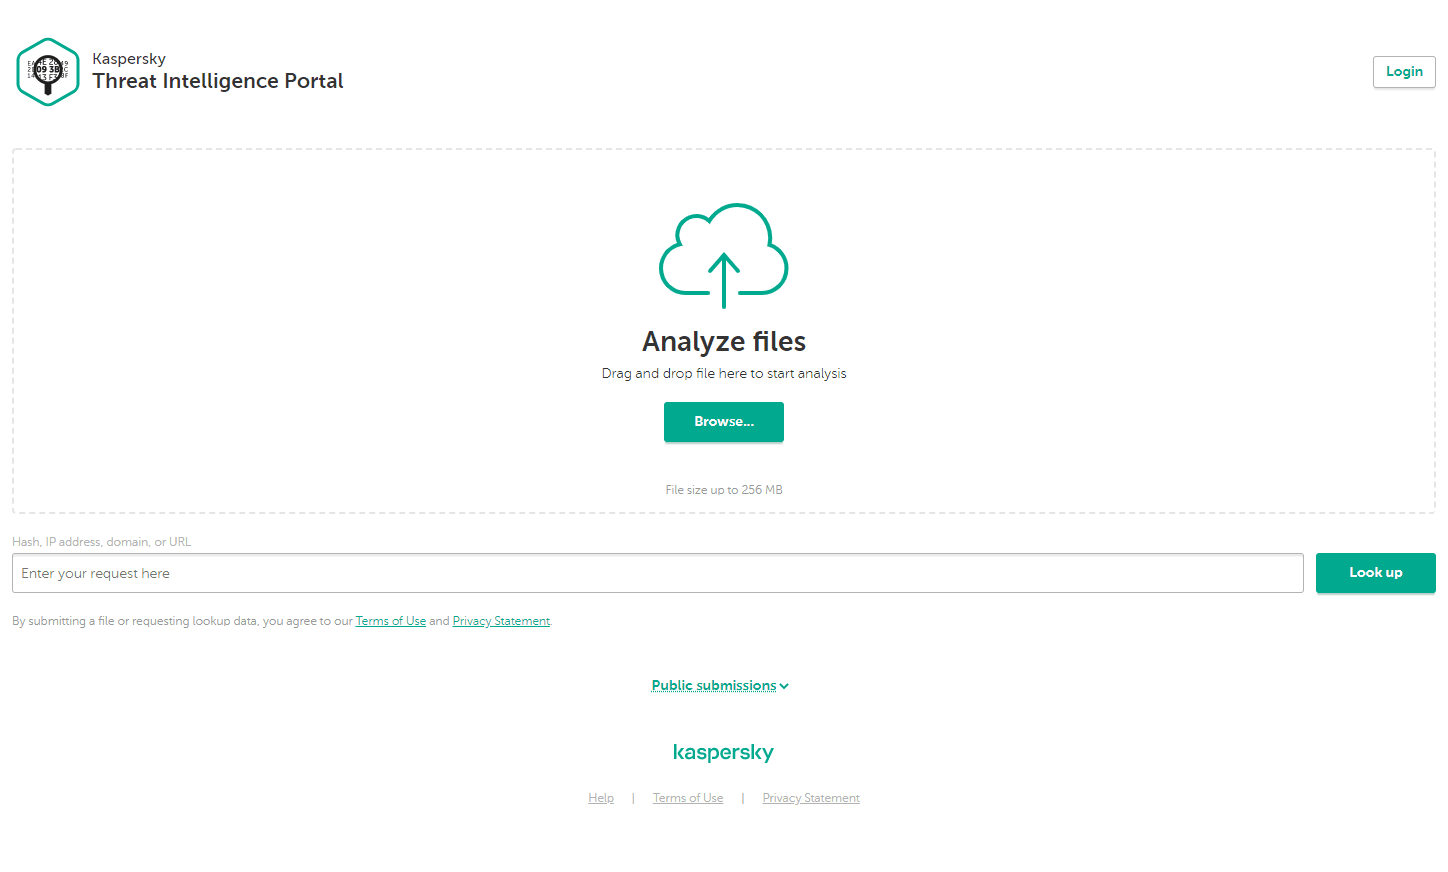
Každý soubor poskytnutý k přezkoumání zanalyzuje několik pokročilých detekčních technologií, jakými je například heuristická analýza a Kaspersky Cloud Sandbox. Ty se zaměřují především na monitoring podezřelého chování a aktivit. Portál je navíc obohacen i o informace z Kaspersky Security Network, která je tvořena vlastními webovými prohledávači, spamovými pastmi, údaji z výzkumů, informacemi od partnerů a dalšími zdroji. Takto nashromážděná data jsou anonymizována a pečlivě kontrolována.
Kaspersky Threat Intelligence Portal je nyní pro bezpečnostní odborníky dostupný na této adrese.




Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce