
- Přehledy IS
- APS (20)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (35)
- CRM (52)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (68)
- ERP (77)
- HRM (28)
- ITSM (6)
- MES (32)
- Řízení výroby (37)
- WMS (31)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (42)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu

Aktuality -> Komunikace a sítě - 2. 6. 2020 - Ing. Lukáš Grásgruber
Cílené kybernetické útoky na průmyslové firmy využívaly steganografii
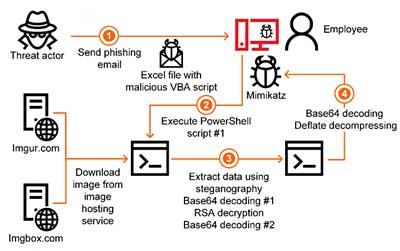
 Na začátku tohoto roku se objevila řada cílených útoků na průmyslové společnosti v různých koutech světa. Podle nejnovějších zjištění společnosti Kaspersky byly tyto útoky vedeny proti podnikům v Japonsku, Itálii, Německu a Velké Británii. Mezi napadenými byli dodavatelé zařízení a softwaru pro průmyslové firmy. Analýzou odhalených útoků zjistili odborníci, že útočníci používali různé techniky, kterými se snažili znemožnit detekování a analyzování malwaru, včetně steganografie – důmyslné technologie pro skrytí dat.


Cílené útoky na průmyslové objekty přitahují pozornost kyberbezpečnostní komunity – bývají totiž vysoce sofistikované a vybírají si firmy, které se dají zařadit do klíčové infrastruktury daných států. Analyzované útoky z kraje tohoto roku přesně odpovídají těmto kritériím. Phishingové e-maily, které byly použity v první fázi útoku, byly vytvořeny na míru a napsány v jazyce konkrétního cíle. Malware použitý v těchto útocích se spustil pouze tehdy, pokud umístění operačního systému napadeného zařízení odpovídalo jazyku phishingového e-mailu. V případě útoku na firmu z Japonska tak text phishingového e-mailu a dokumentu Microsoft Office (obsahujícího škodlivá makra) byl v japonštině. Aby bylo navíc možné úspěšně dešifrovat malwarový modul, musel mít operační systém japonskou lokalizaci.
Detailnější analýza ukázala, že útočníci použili nástroj Mimikatz, jehož prostřednictvím ukradli autentizační data k Windows účtům uložených na napadených systémech. Ty mohou následně použít k získání přístupu do jiných systémů v rámci podnikové sítě a k šíření útoku. Obzvláště nebezpečné je, když útočníci získají přístup k účtu, který má administrátorská oprávnění.
Odborníci z Kaspersky ICS CERT pomohli útoky zastavit, ale nadále sledují nové podobné případy.
„Tyto útoky nás zaujaly několika nestandardními technickými řešeními, která útočníci použili. Malwarový modul je například zakódován uvnitř obrazu pomocí steganografických metod a samotný obraz je hostován na legitimních webových zdrojích. To vše téměř znemožňuje detekci stahování takového malwaru pomocí nástrojů pro monitorování a řízení síťového provozu – z technického hlediska se totiž tato aktivita neliší od obvyklého přístupu k legitimnímu hostování obrázků. Ve spojení s konkrétním zacílením tak tyto útoků představují velmi sofistikovanou hrozbu. Alarmující je i fakt, že se mezi oběťmi útoku objevili průmysloví dodavatelé. Pokud se totiž autentizační údaje zaměstnanců smluvní organizace dostanou do špatných rukou, může to mít mnoho negativních důsledků počínaje krádeží citlivých dat až po útoky na průmyslové podniky prostřednictvím nástrojů pro vzdálenou správu, které používá dodavatel,“ komentuje Vyacheslav Kopeytsev, bezpečnostní odborník ze společnosti Kaspersky.
Jak předcházet kybernetickým útokům:
- Proškolit zaměstnance v oblasti bezpečné práce s e-maily
- Zakázat spouštění maker v dokumentech Microsoft Office
- Zakázat spuštění PowerShell scriptů (pokud je to možné)
- Věnujte pozornost PowerShell procesům iniciovaných aplikacemi sady Microsoft Office. Zamezte programům přijímat oprávnění SeDebugPrivilege (pokud je to možné)
- Nainstalujte bezpečnostní řešení pro firemní koncové body
- Používejte bezpečnostní řešení pro OT koncové body a sítě
- Používejte účty s administrátorskými oprávněními pouze v případech, kdy je to nutné. Po jejich použití restartujte systém, na němž byla provedena autentizace
- Zaveďte bezpečnostní pravidla vyžadující určitou složitost hesel a jejich pravidelné měnění
- Při podezření, že došlo k napadení systému, proveďte antivirovou kontrolu a vynuťte změny hesel u všech účtů, které se připojily k napadenému systému
 září - 2026  | ||||||
| Po | Út | St | Čt | Pá | So | Ne |
| 1 | 2 | 3 | 4 | 5 | 6 | |
| 7 | 8 | 9 | 10 | 11 | 12 | 13 |
| 14 | 15 | 16 | 17 | 18 | 19 | 20 |
| 21 | 22 | 23 | 24 | 25 | 26 | 27 |
| 28 | 29 | 30 | 1 | 2 | 3 | 4 |
| 5 | 6 | 7 | 8 | 9 | 10 | 11 |
IT Systems podporuje
Formulář pro přidání akce
Další vybrané akce


