
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu
Aktuality -> Komunikace a sítě - 14. 3. 2017
Nestahujte si novou verzi ransomwaru TorrentLocker z Dropboxu
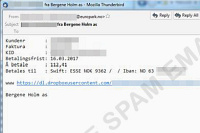 Společnost Trend Micro upozornila na nové varianty zákeřného vyděračského viru TorrentLocker, který je specifický způsobem šíření přes oblíbené cloudové úložiště Dropbox. Doposud si veřejnost hrozby typu ransomware spojovala především s infikovanými přílohami elektronické pošty, nicméně ransomware se vyvíjí a hledá nové neobvyklé metody, jak se ke svým obětem dostat. Nové varianty ransomwaru TorrentLocker proto neposílají nakažené dokumenty přímo, ale pošlou jen odkaz na Dropbox. Samotná zpráva přitom vypadá důvěryhodně a informuje o faktuře související s organizací, ve které oběť pracuje. Nechybí ani základní platební údaje.


Uvedený způsob šíření je velmi nebezpečný, protože neumožňuje odchycení problémového emailu na bezpečnostních branách – jednoduše proto, že email žádný zákeřný soubor neobsahuje a odkaz směřuje na legitimní web. Po klepnutí na odkaz přitom dojde ke stažení JavaScript souboru, který se tváří jako faktura. A až při pokusu o její otevření dojde ke stažení dalšího „zašifrovaného“ kódu do paměti počítače a aktivování TorrentLockeru.
Trend Micro s Dropboxem spolupracuje na řešení tohoto nebezpečí a aktuálně by měly být všechny nakažené soubory již smazané a účty zablokované. Přesto je vzhledem k uvedenému posunu ve způsobech útoků důležité, aby organizace věnovaly zvýšenou pozornost seznámení zaměstnanců s novými druhy nebezpečí využívajícími prvky sociálního inženýrství. Vhodné je také využívat aktualizované bezpečnostní nástroje.
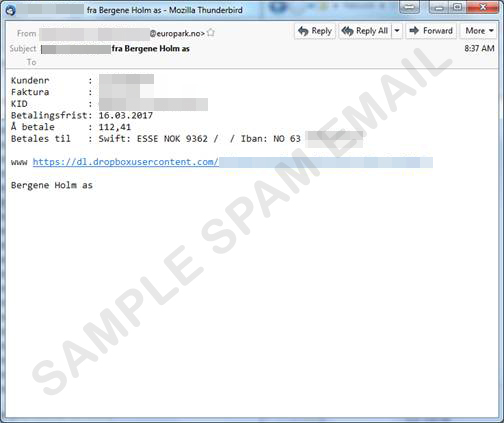
Příklad emailu s odkazem na Dropbox
V období od 26. února do 6. března 2017 odhalila společnost Trend Micro celkem 54 688 spamů, které obsahovaly odkazy na 815 rozdílných Drobpox účtů. Převážná část tohoto útoku byla směřována na evropské státy, zejména pak na Německo (vrchol na začátku března) a Norsko (kulminace koncem února). Pozornost si v souvislosti s mechanismem šíření zaslouží i fakt, že počítačoví zločinci byli v tomto případě aktivní v pracovních dnech, a to nejčastěji v dopoledních hodinách. Tedy v době, kdy mnozí zaměstnanci poprvé kontrolují doručenou poštu a očekávají zprávy související s jejich prací. A vzhledem k tomu, že právě Dropbox mnohé organizace běžně využívají, je pravděpodobnost otevření odkazu zaměstnanci vysoká.
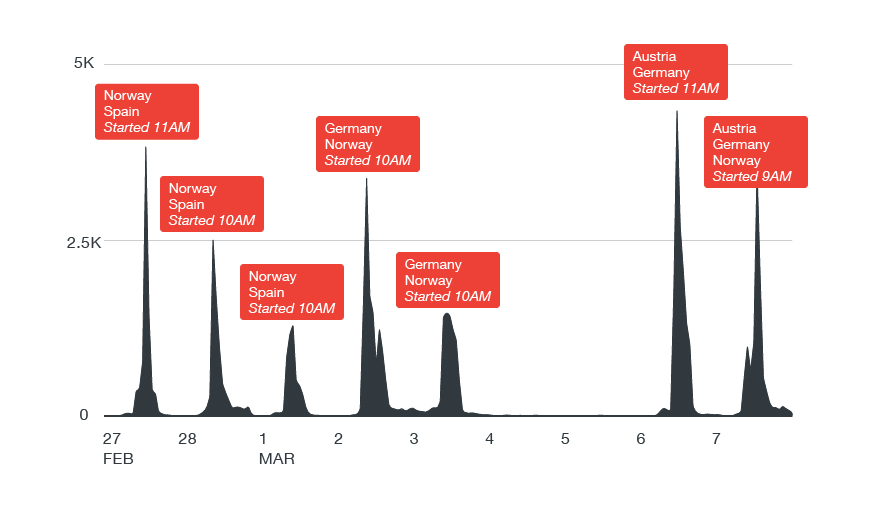
Rozložení útoků v čase






Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce