
- Přehledy IS
- APS (20)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (35)
- CRM (52)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (68)
- ERP (77)
- HRM (28)
- ITSM (6)
- MES (32)
- Řízení výroby (37)
- WMS (31)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (42)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu

Aktuality -> Komunikace a sítě - 8. 10. 2020 - Ing. Lukáš Grásgruber
Jak vypadá moderní průmyslová špionáž
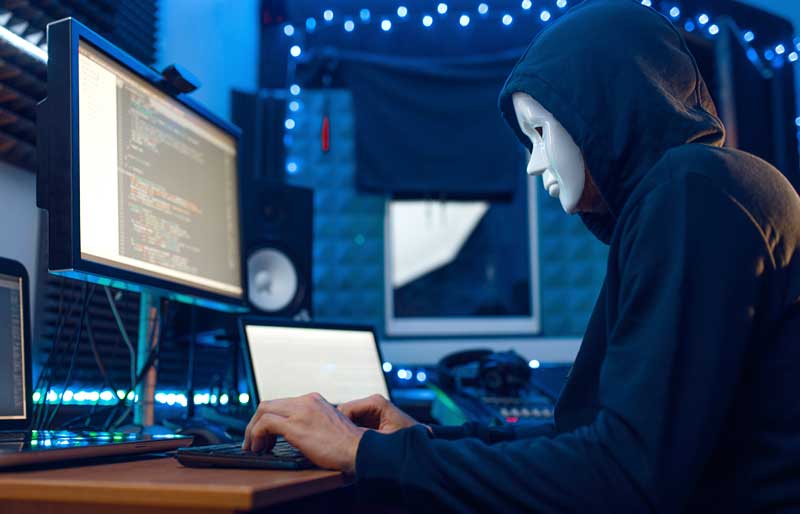 Společnost Kaspersky zveřejnila zprávu o odhalení série precizně zacílených kybernetických útoků na průmyslové podniky, které jsou názornou ukázkou moderní formy průmyslové špionáže. Použitá sadu nástrojů a malwaru, která dostala pojmenování „MontysThree“, využívá různé techniky, aby se vyhnula detekování, včetně hostování komunikace s řídicím serverem na veřejných cloudových službách. K ukrytí hlavního škodlivého modulu využívá techniku steganografie.


K získání citlivých informací využívá MontysThree malwarový program, který se skládá ze čtyř modulů. První – loader – se zpočátku šíří pomocí souborů RAR SFX (archivy schopné sebeextrakce), které obsahují jména ze seznamu zaměstnanců, technickou dokumentaci nebo lékařské zprávy. Jedná se tak o klasický příklad spear-phishingu, kterým se kyberzločinci snaží oklamat zaměstnance ke stažení souboru. Primárním cílem loaderu je zabránění detekce malwaru v systému. K tomu využívá techniku známou jako steganografie.
Steganografii kyberzločinci využívají k zamaskování skutečnosti, že dochází k výměně dat. V případě MontysThree je hlavní škodlivá komponenta maskovaná jako bitmapový soubor (formát pro ukládání digitálních obrázků). Po zadání správného příkazu použije loader vlastní algoritmus k dešifrování obsahu z pixelového pole a spustí tak škodlivý program.
Hlavní část malwaru využívá k obejití bezpečnostních opatření systému řadu vlastních šifrovacích technik, konkrétně používá algoritmus RSA k šifrování komunikace s řídicím serverem a k dešifrování hlavních „úkolů“ malwaru. Mezi ně spadá vyhledávání dokumentů se specifickými příponami a v konkrétních firemních adresářích. MontysThree je speciálně navržený k útokům na Microsoft a Adobe Acrobat, může ale také pořizovat snímky obrazovky a shromažďovat informace o síťovém nastavení, názvu počítače a jiné informace, na základě nichž vyhodnotí zajímavost cíle.
Shromážděné informace a další komunikace s řídicím serverem jsou následně hostovány na veřejných cloudových službách jako jsou Google, Microsoft nebo Dropbox. To ztěžuje detekci komunikačního provozu a jeho označení za škodlivý vzhledem k tomu, že tyto služby neblokuje žádný antivirový program. Díky tomu může řídicí server nerušeně provádět příkazy.
MontysThree také používá jednoduchou metodu pro získání trvalého přístupu do infikovaného systému – modifikovaný Windows Quick Launch. Uživatelé při použití nástroje Quick Launch sami neúmyslně spustí počáteční modul malwaru při každém spuštění legitimních aplikací, jako je například internetový prohlížeč.
„MontysThree je zajímavý nejen tím, že se zaměřuje na průmyslové firmy, ale také kombinací sofistikovaných a zároveň amatérských technik a postupů. Celkově se složitost útoku liší modul od modulu, i tak je ale nelze srovnat s nejpokročilejšími APT útoky. Hackeři však používají silné kryptografické standardy a přistupují k důvtipným opatřením, mezi které patří vlastní steganografie. Alarmující je především zjištění, že hackeři vyvinuli značné úsilí na vývoj vlastních nástrojů, z čehož usuzujeme, že ve svých útocích budou pokračovat,“ varuje Denis Legezo ze společnosti Kaspersky.
Více informací o kampani MontysThree se dozvíte na blogu Securelist.
 září - 2026  | ||||||
| Po | Út | St | Čt | Pá | So | Ne |
| 1 | 2 | 3 | 4 | 5 | 6 | |
| 7 | 8 | 9 | 10 | 11 | 12 | 13 |
| 14 | 15 | 16 | 17 | 18 | 19 | 20 |
| 21 | 22 | 23 | 24 | 25 | 26 | 27 |
| 28 | 29 | 30 | 1 | 2 | 3 | 4 |
| 5 | 6 | 7 | 8 | 9 | 10 | 11 |
IT Systems podporuje
Formulář pro přidání akce
Další vybrané akce


