
- Přehledy IS
- APS (21)
- BPM - procesní řízení (22)
- Cloud computing (IaaS) (10)
- Cloud computing (SaaS) (36)
- CRM (53)
- DMS/ECM - správa dokumentů (20)
- EAM (17)
- Ekonomické systémy (69)
- ERP (79)
- HRM (28)
- ITSM (6)
- MES (33)
- Řízení výroby (39)
- WMS (30)
- Dodavatelé IT služeb a řešení
- Datová centra (25)
- Dodavatelé CAD/CAM/PLM/BIM... (40)
- Dodavatelé CRM (33)
- Dodavatelé DW-BI (50)
- Dodavatelé ERP (71)
- Informační bezpečnost (50)
- IT řešení pro logistiku (45)
- IT řešení pro stavebnictví (25)
- Řešení pro veřejný a státní sektor (27)
Tematické sekce
 ERP systémy CRM systémy Plánování a řízení výroby AI a Business Intelligence DMS/ECM - Správa dokumentů HRM/HCM - Řízení lidských zdrojů EAM/CMMS - Správa majetku a údržby Účetní a ekonomické systémy ITSM (ITIL) - Řízení IT Cloud a virtualizace IT IT Security Logistika, řízení skladů, WMS IT právo GIS - geografické informační systémy Projektové řízení Trendy ICT E-commerce B2B/B2C CAD/CAM/CAE/PLM/3D tisk
Branžové sekce
 | |
| Přihlaste se k odběru newsletteru SystemNEWS, který každý týden přináší výběr článků z oblasti podnikové informatiky | |
 | |
Partneři webu

Aktuality -> Komunikace a sítě - 25. 6. 2020
Hackeři útočí phishingem na zákazníky Raiffeisenbank
 Pozvolný ústup koronavirové pandemie se promítá i změny v chování hackerů, kteří mění útočné techniky. Od zaměření na koronavirová témata se v poslední době aktivita hackerů vrací k tradičním metodám, jako jsou bankovní phishingové útoky. Přestože se většinou jedná o relativně jednoduchou formu, která spoléhá na nepozornost a důvěřivost uživatelů, masivní phishingové útoky se hackerům stále vyplácejí.


Společnost Check Point vydala varování před novými phishingovými kampaněmi, které cílí například na zákazníky Raiffeisenbank. Hackeři plošně šíří podvodné e-maily s předmětem, jako je "Váš účet je neaktivní", aby uživatele vystrašili a donutili k akci.
Zpráva obsahuje text, který má zákazníka přimět k přihlášení k účtu a přitom nevzbudit podezření a pochybnosti, například:
"Vážený zákazníku,
Je nám líto, že vás informujeme, že váš účet je neaktivní. Toto je bezpečnostní protokol k ochraně vašeho účtu. Aktivujte svůj účet znovu ověřením telefonního čísla zaregistrovaného na vašem účtu pomocí sms kódu
Aktivujte níže.
https://www.rb.cz/Login
S pozdravem,
Raiffeisenbank."
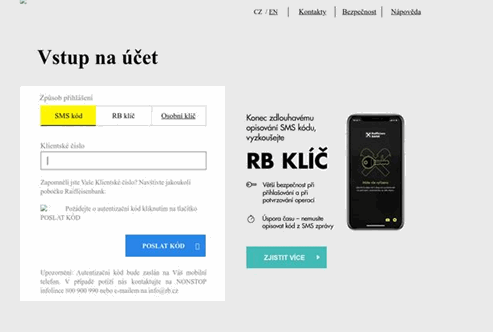
Pokud ovšem uživatel klikne v e-mailu přímo na hypertextový odkaz, dostane se na podvodnou stránku, protože odkaz přesměruje zákazníka jinam, než uvádí text odkazu. Podvodná stránka je v barvách a grafice banky, připomíná originál, takže některé návštěvníky může snadno zmást. Pokud je útok úspěšný, může uživatele vyjít draho.
"Zpráva se sice na první pohled tváří jako e-mail od Raiffeisenbank, ale stačí se podívat na skutečnou adresu odesílatele nebo na hypertextový odkaz a uživatel by měl okamžitě zbystřit. Kyberzločinci tyto relativně jednoduché phishingové podvody využívají, protože jsou bohužel stále efektivní a lukrativní," říká Petr Kadrmas ze společnosti Check Point. "Podobné útoky se nevyhýbají ani jiným bankám nebo organizacím. Důležité je neklikat na odkazy v e-mailech a vždy psát adresu banky ručně, popřípadě si odkaz předem zkontrolovat. Ověřte si také, kdo je skutečným odesílatelem zprávy a neklikejte ani na přílohy v podezřelých e-mailech, protože mohou být infikované. Případně si vše raději nejdříve ověřte se svojí bankou. Důležité je používat bezpečnostní řešení, která vás na podobné stránky vůbec nepustí, ani když na odkaz kliknete, a zároveň při zadávání údajů prověří i formuláře, zda se nejedná o phishing."






Tvorba webových stránek Brno
RSS kanál
 |
Ceník inzerce
|
Zprávy
|
Katalog
|
Soutěže
|
Trends
|
Tisk stránky
|
Zásady ochrany osobních údajů
SystemNEWS (newsletter): Archiv | Inzerce | Přihlášení || SystemOnLine.cz: Kontakty | Inzerce